En enkelt medarbejder klikker på et link i en tilsyneladende harmløs e-mail, og pludselig er virksomhedens data, økonomi og omdømme i fare. Phishing-angreb er ikke et problem forbeholdt store, navnkundige selskaber. Ifølge PwC’s Cybercrime Survey 2025 er phishing den mest udbredte angrebsform blandt de danske virksomheder, der har oplevet en sikkerhedshændelse inden for det seneste år, og det rammer 62 % af alle berørte organisationer. Og en rapport fra Check Point Research viser, at danske virksomheder i gennemsnit blev udsat for 1.701 cyberangreb om ugen i april 2026, en stigning på 28 % i forhold til året før. Denne guide viser dig konkret, hvad du som virksomhedsejer eller IT-ansvarlig skal gøre for at stoppe det.
Indholdsfortegnelse
- Hurtige pointer
- Hvad er phishing, og hvordan fungerer det?
- De mest udbredte typer af phishing-angreb
- E-mail sikkerhed for erhverv: SPF, DKIM og DMARC
- Medarbejdertræning er din stærkeste forsvarslinje
- Multifaktorautentifikation og adgangskontrol
- Sammenligning af forsvarsmetoder
- Cybersikkerhed i 2026: Hvad ændrer sig med AI-drevne angreb?
- Sådan hjælper IT-Bilen dig konkret
- Ofte stillede spørgsmål
- Referencer
Hurtige pointer
| Vigtig indsigt | Forklaring |
|---|---|
| Phishing er den hyppigste angrebstype i Danmark | 62 % af danske virksomheder, der har oplevet et sikkerhedsbrud, er ramt via phishing (PwC Cybercrime Survey 2025). |
| Spear phishing er farligere end massemail | Målrettede phishing-mails tilpasses individuelt og er langt sværere at spotte end generiske svindelbreve. |
| SPF, DKIM og DMARC er ikke valgfrie | Disse tre DNS-baserede protokoller afgør, om phishing-mails sendt i jeres navn bliver blokeret eller leveret. |
| MFA stopper adgang, selv hvis kodeordet stjæles | Multifaktorautentifikation forhindrer, at et kompromitteret password alene giver angriberen adgang til systemer. |
| Medarbejdere er det mest sårbare punkt | Tekniske sikkerhedsforanstaltninger fejler, hvis medarbejdere ikke ved, hvad de skal kigge efter. Træning er uundværlig. |
| AI gør phishing-angreb mere overbevisende | 11 % af danske virksomheder har allerede oplevet cyberangreb, hvor AI-teknologi er anvendt aktivt af angriberne. |
| Lokal IT-support reducerer responstiden markant | Når et angreb er undervejs, tæller minutter. En lokal IT-partner med kendskab til din infrastruktur handler hurtigere end et helpdesk-nummer. |
Hvad er phishing, og hvordan fungerer det?
Phishing er en social manipulation-teknik, hvor angriberen udgiver sig for at være en betroet afsender for at narre modtageren til at udlevere oplysninger, klikke på et ondsindet link eller downloade en inficeret fil. Det er ikke primært et teknisk angreb. Det er et psykologisk angreb med tekniske konsekvenser.
Mekanismen er altid den samme: Angriberen skaber en falsk følelse af hast eller tillid. “Din konto er suspenderet”, “Se fakturaen herunder”, “Godkend betalingen nu”. Når modtageren handler uden at tænke sig om, har angriberen vundet. Problemet er, at disse mails i 2025 og 2026 er skræmmende troværdige, fordi kriminelle i stigende grad bruger AI til at generere fejlfri tekst og perfekt kopierede grafiske identiteter.
En typisk phishing-kampagne mod en mindre virksomhed i Kalundborg forløber sådan: Angriberen finder virksomhedens navn, CVR-nummer og ledelsens navne via offentlige registre og LinkedIn. Derefter sendes en mail til en medarbejder, der tilsyneladende kommer fra direktøren, med en anmodning om en akut bankoverførsel. Det er CEO-fraud i praksis, og det behøver ikke engang indeholde et skadeligt link.
De mest udbredte typer af phishing-angreb
At kende de forskellige typer er forudsætningen for at forsvare sig mod dem. Generisk “du har vundet en præmie”-mail er for længst passé i erhvervsmæssig sammenhæng. Det, virksomheder møder i dag, er langt mere sofistikeret.
Spear phishing: Det målrettede angreb
Spear phishing er ikke massemail. Angriberen researcher virksomheden og den specifikke medarbejder, typisk via sociale medier og LinkedIn, og skræddersyr beskeden præcist til modtageren. Afsenderen ser ud til at komme fra en leverandør, en kollega eller en chef. Indholdet refererer til noget konkret og virkeligt. Det er den angrebsform, der rammer virksomhedsansatte hyppigst, fordi den er designet til at omgå medarbejderens sunde skepsis.
CEO-fraud og BEC (Business Email Compromise)
Her udgiver angriberen sig for at være en direktør eller en øverste leder og beder en medarbejder i regnskabsafdelingen om at overføre penge eller udlevere lønadministrationsoplysninger. E-mailadressen ser autentisk ud, tonen er den rigtige, og anmodningen føles presserende. Bedrageriet opdages typisk først, når pengene er væk.
Smishing og vishing
Smishing er phishing via SMS eller beskedtjenester som WhatsApp, mens vishing er tale- eller videobaserede svindelforsøg. Begge typer stiger markant, fordi virksomheder har bedre e-mailfiltrering end SMS-beskyttelse, og fordi medarbejdere generelt er mere tillidsfulde over for en SMS end en e-mail med et underligt link.
Quishing: QR-kode fælder
QR-koder i falske e-mails, fakturaer eller endda fysiske opslag leder offeret til en phishing-side. Fordi QR-koder ikke viser en URL, der kan scannes visuelt inden klik, omgår de mange traditionelle e-mailfiltre. Det er en angrebsform i stærk vækst og særligt relevant for virksomheder med mange eksterne kontakter.
E-mail sikkerhed for erhverv: SPF, DKIM og DMARC
Teknisk e-mail-sikkerhed er ikke glamourøs, men den er fundamentet. Uden de tre DNS-baserede protokoller SPF, DKIM og DMARC kan kriminelle sende e-mails, der tilsyneladende kommer fra jeres eget domæne, og I har ingen kontrol over det.
SPF: Hvem må sende i jeres navn?
SPF (Sender Policy Framework) er en DNS-post, der specificerer, hvilke mailservere der er autoriserede til at sende e-mails fra jeres domæne. Modtagerens mailserver tjekker denne post og afviser eller markerer som spam, hvis afsenderen ikke er på listen. Det lyder simpelt, men mange mindre virksomheder har slet ikke konfigureret SPF korrekt, og det er en åben invitation til spoofing.
DKIM: En digital signatur på hver mail
DKIM (DomainKeys Identified Mail) tilføjer en kryptografisk signatur til udgående mails. Modtagerens server bruger en offentlig nøgle fra jeres DNS til at verificere, at mailen faktisk stammer fra jer og ikke er blevet manipuleret undervejs. Uden DKIM kan angribere ændre indholdet i en legitim mail og videresende den uden, at det er synligt.
DMARC: Politikken, der binder det hele sammen
DMARC (Domain-based Message Authentication, Reporting and Conformance) bruger resultaterne fra SPF og DKIM til at beslutte, hvad der sker med mails, der ikke passerer tjek. Indstiller I DMARC til “reject”, afvises falske mails fuldstændigt. DMARC sender også rapporter til jer, så I kan overvåge, om nogen forsøger at misbruge jeres domæne. En korrekt konfigureret DMARC-politik er den mest effektive tekniske enkeltforanstaltning mod e-mail-phishing.
Tip: Start med DMARC sat til “none” (overvågningstilstand) og gennemgå rapporterne i 2-4 uger, inden du skifter til “quarantine” eller “reject”. Det sikrer, at I ikke blokerer legitime forretningsmails fra fx nyhedsbrevs- eller CRM-systemer.
Medarbejdertræning er din stærkeste forsvarslinje
Tekniske foranstaltninger fanger langt fra alle phishing-forsøg. En angriber, der sender en velprogrammeret spear phishing-mail til en medarbejder, der ikke er trænet, behøver ikke besejre noget firewall. Han behøver kun én medarbejder, der klikker. Det giver medarbejdertræning sin helt særlige status: det er den eneste forsvarslinje, der stopper angreb, ingen teknologi opdager.
Hvad reel træning indebærer
Reel træning er ikke et PowerPoint-slidesæt sendt på e-mail én gang om året. Det er regelmæssige, simulerede phishing-øvelser, hvor medarbejderne udsættes for realistiske angrebsscenarier, der er tilpasset netop jeres branche og virksomhed. Når en medarbejder klikker på et simuleret ondsindet link, sker der ingen skade, men han eller hun modtager øjeblikkelig feedback og læring. Den slags øvelser dokumenterer entydigt, hvem der er sårbare, og hvor indsatsen skal sættes ind.
Konkrete advarselstegn, alle medarbejdere skal kende
Uanset teknisk niveau skal alle i virksomheden kende disse varsler: Mistænkelig afsenderadresse (ikke kun visningsnavn, men den faktiske adresse), pres om hast, anmodning om bankoverførsler eller login-oplysninger, links der peger på domæner, der ligner men ikke er identiske med kendte sider, og vedhæftede filer fra ukendte eller uventede afsendere.
Spear phishing-angreb er ekstremt målrettede og overbevisende. Cyberkriminelle bruger detaljerede oplysninger om virksomheden til at skabe falske beskeder, der ser ud til at komme fra nogen, modtageren stoler på.
Tip: Indfør en intern rapporteringskultur, hvor medarbejdere kan indberette mistænkelige mails uden at frygte at blive gjort til grin, hvis det viser sig at være legitimt. Jo lavere tærsklen er for at rapportere, jo hurtigere opdages rigtige angreb.
Multifaktorautentifikation og adgangskontrol
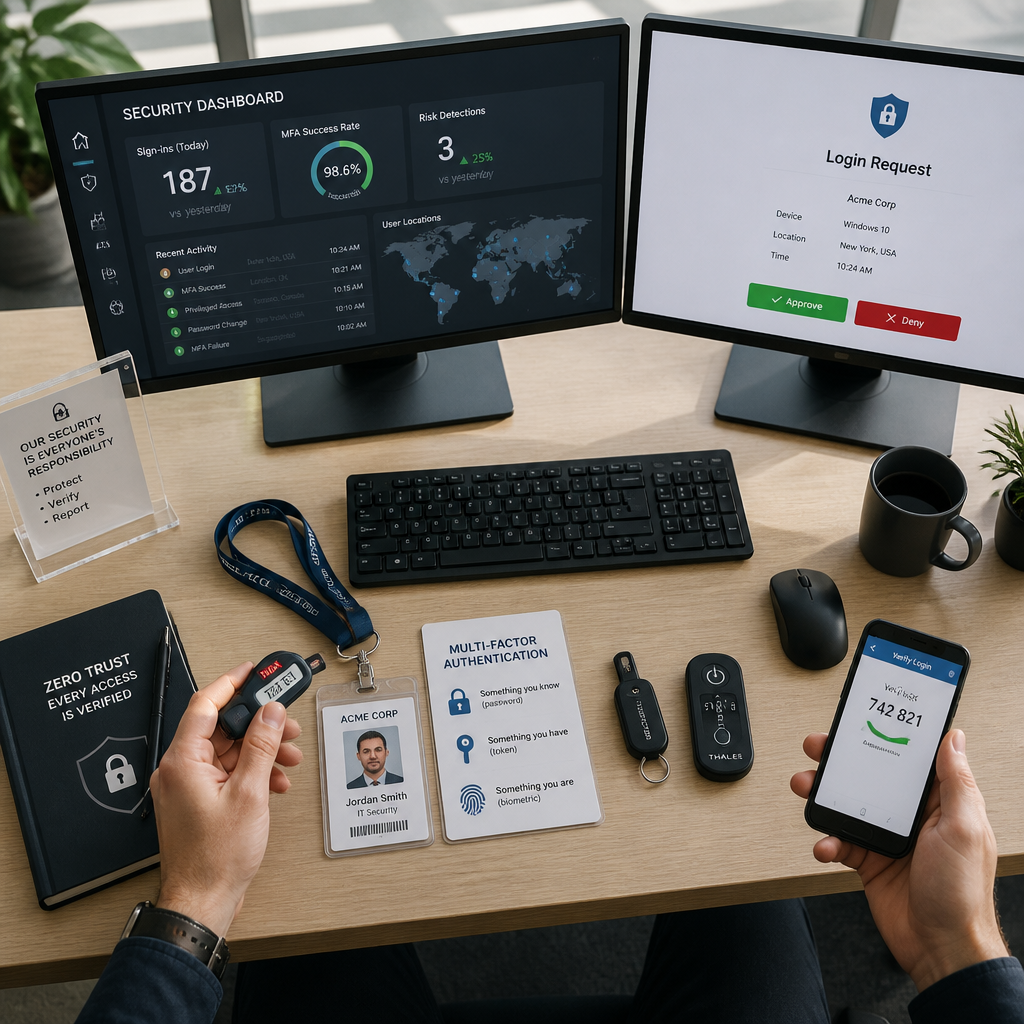
Selv den bedst trænede medarbejder kan blive narret. Og selv det mest avancerede e-mailfilter kan overse en phishing-mail én gang. Derfor er multifaktorautentifikation (MFA) det vigtigste enkeltlag, du kan tilføje oven på al anden beskyttelse. MFA sikrer, at et stjålet kodeord alene ikke giver angriberen adgang.
MFA fungerer ved at kræve mindst to af tre mulige faktorer: noget du ved (adgangskode), noget du har (en telefon eller hardware-nøgle) og noget du er (biometri). Datatilsynet anbefaler specifikt brug af såkaldt phishing-resistent MFA, som er metoder der ikke transmitterer faktorer via e-mail eller SMS, da disse kanaler er sårbare over for afluring.
I praksis anbefales applikationsbaserede autentificeringsapps (Google Authenticator, Microsoft Authenticator) eller hardware-tokens som den minimale standard for virksomheder med følsomme systemer. SMS-baseret MFA er bedre end intet, men det er ikke stærkt nok, hvis I behandler persondata, finansielle oplysninger eller underleverandøroplysninger i stor skala.
Sammenligning af forsvarsmetoder
Ingen enkelt metode er tilstrækkelig alene. Nedenstående tabel giver et overblik over, hvad de tre primære forsvarslinjer faktisk stopper og hvad de ikke gør:
| Forsvarsmetode | Hvad det beskytter mod | Hvad det ikke stopper |
|---|---|---|
| SPF, DKIM og DMARC | Spoofing af jeres domæne, massemail-phishing, uautoriserede afsendere | Spear phishing sendt fra legitime men kompromitterede konti, social engineering uden e-mail |
| Medarbejdertræning og simulationer | Klik på phishing-links, udlevering af credentials, CEO-fraud, smishing | Zero-day exploits, angreb der ikke kræver menneskelig handling, tekniske sårbarheder i software |
| MFA og adgangsstyring | Uautoriseret adgang selv ved stjålne kodeord, credential stuffing, brute-force angreb | Angreb der sker, mens brugeren er logget ind og aktivt narres (fx fjernbetjening via support-svindel) |
Cybersikkerhed i 2026: Hvad ændrer sig med AI-drevne angreb?
Trusselslandskabet i 2026 er ikke det samme som i 2022. AI har sænket adgangsbarrieren for at udføre overbevisende, personaliserede phishing-angreb drastisk. Kriminelle behøver ikke længere selv at skrive overbevisende dansk tekst eller manuelt researche ofre. Sprogmodeller kan generere fejlfri, kontekstspecifik tekst på sekunder, og deepfake-teknologi gør det muligt at efterligne stemmer og ansigter i videoopkald.
PwC’s Cybercrime Survey 2025 dokumenterer, at 11 % af de danske virksomheder, der har oplevet cyberhændelser, allerede mødte angreb, hvor angriberne aktivt anvendte AI-teknologi. Det tal vil stige. Hvad det konkret betyder for jeres forsvar:
For det første kan I ikke længere stole på dårlig grammatik eller underlige formuleringer som advarselstegn. AI-genererede phishing-mails er sprogligt perfekte og kan tilpasses til den eksakte branche og virksomhedskultur. For det andet stiger risikoen for voice phishing og deepfake-baserede angreb, hvor en “direktør” ringer og anmoder om en handling. Indfør derfor en bekræftelsesprotokol for alle anmodninger om pengeoverførsler eller dataadgang, uanset om de tilsyneladende kommer fra en intern person.
Endelig er AI ikke kun en trussel. Det bruges også aktivt på forsvarssiden i avancerede e-mailfiltre og adfærdsbaserede detektionssystemer, der opdager unormale mønstre i netværkstrafik og brugeradfærd, inden det er for sent.
Sådan hjælper IT-Bilen dig konkret
Mange virksomheder i Kalundborg og omegn ved godt, at de burde gøre mere for deres IT-sikkerhed. Problemet er ressourcer, tid og viden. En intern IT-ansvarlig skal prioritere driften, og sikkerhedskonfigurationer som DMARC, MFA-implementering og løbende medarbejdertræning havner i bunken med “det tager vi, når vi får tid til det”. Det gør det ikke.
IT-Bilen arbejder som jeres lokale IT-sikkerhedspartner med fuld kendskab til de typer af virksomheder og infrastruktur, der er typiske for Kalundborg-området. Det betyder kortere responstid ved hændelser, personlig rådgivning tilpasset jeres faktiske systemer og ingen generisk helpdesk-kø. Vi hjælper konkret med opsætning af SPF, DKIM og DMARC for jeres domæne, implementering og styring af MFA på tværs af jeres systemer og brugere, IT-sikkerhedsgennemgang af jeres netværk og arbejdsstationer, samt rådgivning om GDPR-compliance og sikkerhedspolitikker.
Er du usikker på, om jeres nuværende e-mailopsætning er sårbar, eller om jeres medarbejdere ville genkende et spear phishing-forsøg? Tag en snak med IT-Bilen. Vi tilbyder en indledende gennemgang, der giver jer et klart billede af jeres faktiske sikkerhedsniveau, ikke et salgspitch, men konkrete svar. Se mere om vores IT-sikkerhedsydelser eller vores serviceaftaler, der dækker løbende overvågning og support.
Ofte stillede spørgsmål
Hvad er det første, jeg skal gøre, hvis jeg mistænker, at en medarbejder er klikket på et phishing-link?
Afbryd straks den pågældende computers netværksforbindelse for at begrænse en eventuel spredning. Skift øjeblikkeligt adgangskoden til alle konti, den pågældende medarbejder havde adgang til fra den maskine, og aktiver MFA på disse konti, hvis det ikke allerede er gjort. Kontakt herefter jeres IT-partner for en gennemgang af logfiler og eventuelle spor af kompromittering. Jo hurtigere I handler, jo mindre er skaden.
Kan phishing ramme virksomheder, der bruger Microsoft 365 eller Google Workspace?
Ja, absolut. Disse platforme har solide sikkerhedsfunktioner, men de er ikke ufejlbarlige. Angribere udnytter specifikt brugernes tillid til Microsoft- og Google-branding ved at sende falske loginopfordringer, der ser identiske ud med de rigtige. Funktioner som Microsoft Defender for Office 365 hjælper, men de kræver korrekt konfiguration og suppleres af MFA og medarbejdertræning for at være effektive.
Hvad er forskellen på phishing og spear phishing?
Phishing er masseangreb, hvor den samme generiske besked sendes til mange modtagere i håb om, at nogen bider på. Spear phishing er det stik modsatte: en nøje tilpasset besked til ét specifikt offer, baseret på research om personen, virksomheden og dens relationer. Spear phishing har en langt højere succesrate og er den form, erhvervsvirksomheder primært rammes af.
Er det nok at have et godt antivirusprogram?
Nej. Antivirussoftware beskytter mod kendte malware-signaturer og kan fange skadelige vedhæftninger, men det stopper ikke en medarbejder i at indtaste sine loginoplysninger på en falsk hjemmeside. Antivirus er ét lag i et samlet forsvar, men det erstatter ikke SPF/DKIM/DMARC, MFA eller medarbejdertræning.
Hvad koster et phishing-angreb en typisk SMV?
Omkostningerne er svære at generalisere præcist, fordi de afhænger af, hvad der kompromitteres. Men ud over de direkte tab ved CEO-fraud eller ransomware-betaling kommer omkostningerne ved nedetid, IT-forensik, notifikation af kunder og myndigheder ved databrud, samt det langvarige omdømmetab. For en lille virksomhed kan selv et begrænset angreb udgøre en eksistentiel trussel, hvis det ikke håndteres hurtigt og korrekt.
Hvornår er det for tidligt at involvere en ekstern IT-sikkerhedspartner?
Det er aldrig for tidligt. En gennemgang af jeres e-mailkonfiguration og brugeradgang tager typisk få timer og giver jer et klart billede af, hvad der mangler. Mange virksomheder venter, til et angreb er sket. Det er den dyreste strategi. Forebyggelse koster en brøkdel af oprydning.
Har du selv oplevet et phishing-forsøg mod din virksomhed, eller er der en konkret type angreb, du gerne vil vide mere om at beskytte dig imod? Skriv det gerne i kommentarerne.
Referencer
- PwC Cybercrime Survey 2025: Phishing som den mest udbredte angrebsform i Danmark
- Check Point Research: Rekordmange cyberangreb mod danske virksomheder i 2026
- Datatilsynet: Spear phishing kan ramme alle virksomheder og foreninger
- Datatilsynet: Vejledning om multifaktorautentifikation som sikkerhedsforanstaltning
- Teknisk guide til SPF, DMARC og DKIM for virksomheders e-mailsikkerhed