Forestil dig, at du møder på arbejdet mandag morgen og opdager, at alle virksomhedens filer er krypteret. En besked på skærmen kræver løsesum. Telefoner, ordresystemer og kundedatabaser er låst. Det er ikke en hypotetisk situation for mange danske virksomheder. Antallet af ransomware-angreb i Norden steg dramatisk med over 4.000 nye ofre på et enkelt år, og små og mellemstore virksomheder er i dag et yndlingsmål. Effektiv ransomware beskyttelse er ikke et luksusgode reserveret til store koncerner. Det er et konkret, håndterbart arbejde, som enhver virksomhed kan og bør gennemføre.
Indholdsfortegnelse
- Hvad er ransomware, og hvordan fungerer et angreb?
- Hurtige pointer
- Hvorfor SMV’er i Kalundborg er i farezonen
- De fem vigtigste lag i ransomware beskyttelse
- Backup-strategien der rent faktisk virker
- Sammenligning af beskyttelsesstrategier
- Medarbejdere: dit største sikkerhedshul eller dit stærkeste værn
- Hvad gør du, når angrebet alligevel sker?
- Ofte stillede spørgsmål
- Referencer
Hvad er ransomware, og hvordan fungerer et angreb?
Ransomware er en type skadelig software, der krypterer virksomhedens filer og kræver betaling for at frigive dem. Angrebet starter typisk med en phishing-mail, et klik på et ondsindet link eller en ubeskyttet fjernadgang. Når softwaren er inde, arbejder den stille og roligt, ofte i dage eller uger, inden den aktiverer krypteringen.
Moderne ransomware-angreb er ikke tilfældige. Angriberne kortlægger infrastrukturen systematisk, identificerer backup-systemer og venter med at udløse angrebet, til de er sikre på, at alle kopier er kompromitterede. Det betyder, at en backup alene ikke er nok, hvis den er forbundet til samme netværk som produktionssystemerne.
Angrebene udnytter typisk to indgangsveje: udnyttelse af kendte sårbarheder i software (ca. 56%) og phishing (ca. 29%). Begge kan forebygges med de rette tiltag, og netop derfor er proaktiv IT-sikkerhed langt billigere end oprydning efter et angreb.
Hurtige pointer
| Vigtig indsigt | Forklaring |
|---|---|
| SMV’er er primærmål | Omkring 60% af alle cyberangreb i Danmark rammer små og mellemstore virksomheder, der ofte har utilstrækkelig IT-sikkerhed. |
| MFA blokerer de fleste angreb | Multifaktorautentifikation kan ifølge Microsofts egne data blokere langt størstedelen af automatiserede angreb på brugerkonti. |
| Backup skal være isoleret | En backup, der er forbundet til det primære netværk, kan krypteres sammen med resten af filerne. Immutable eller offsite backup er ikke valgfrit. |
| Angribere venter tålmodigt | Ransomware-grupper kortlægger oftest hele infrastrukturen inden aktivering og sletter eller krypterer backups, før krypteringen startes. |
| Patch hurtigt | Hackere udnytter kendte sårbarheder inden for timer til dage efter offentliggørelse. Forsinket opdatering er en åben dør. |
| Beredskabsplanen skal testes | En beredskabsplan, der ikke er testet, er næsten værdiløs. Gennemfør mindst et scenarietest om året. |
| Mindst mulige rettigheder | Medarbejdere bør ikke have lokale administratorrettigheder til daglig brug. Det begrænser dramatisk, hvor langt ransomware kan sprede sig. |
Hvorfor SMV’er i Kalundborg er i farezonen
Der er en udbredt misforståelse hos mange lokale virksomheder: “Vi er for små til at være interessante mål.” Det er forkert. Ransomware-grupper angriber ikke manuelt og selektivt. De scanner automatisk hele internettet for åbne porte, forældet software og dårligt konfigurerede systemer. En tømrer i Kalundborg er lige så eksponeret som en virksomhed i København, hvis grundlæggende IT-sikkerhed mangler.
Virksomheder med få IT-ressourcer og ingen dedikeret IT-afdeling er attraktive, fordi løsesumsbetalingen relativt set er overkommelig for angriberne at opnå, og fordi virksomheden sjældent har de tekniske ressourcer til at afvise kravet. Et angreb, der lammer en virksomhed med 10-50 medarbejdere, kan være eksistenstruende, ikke blot dyrt.
Skoler og institutioner er heller ikke immune. Angribere har krydset moralske grænser ved gentagne gange at angribe sundheds- og uddannelsessektoren, fordi disse organisationer har et akut behov for at genvinde adgang til systemer og derfor er mere tilbøjelige til at betale.
De fem vigtigste lag i ransomware beskyttelse
Ransomware beskyttelse fungerer bedst som lag, ikke som ét enkelt produkt. Hvert lag reducerer sandsynligheden for et vellykket angreb og begrænser skaden, hvis et angreb alligevel sker. Her er de fem lag, der reelt gør en forskel.
Lag 1: Multifaktorautentifikation (MFA) på alle systemer
MFA er det enkelt mest effektive skridt, du kan tage for at beskytte brugerkonti. Når en angriber stjæler et password via phishing, er kontoen stadig beskyttet, fordi der kræves en ekstra bekræftelse. Datatilsynet anbefaler MFA ved adgang til systemer med personoplysninger via internettet, og det samme gælder alle cloud-platforme, e-mail og fjernstyringsværktøjer.
I praksis: Aktiver MFA på Microsoft 365, e-mail, VPN og alle administrative konti. Brug en autentificeringsapp frem for SMS, da SMS-koder kan opfanges. Sørg for, at ingen konti har undtagelser fra MFA-kravet, heller ikke servicekonti og systembrugere.
Lag 2: Opdateret software og hurtig patching
Kendte sårbarheder i software udnyttes aktivt inden for meget kort tid efter, at de er offentliggjort. En forsinket opdatering er en invitation til angribere. Et stærkt patch management-program sørger for, at operativsystemer og programmer opdateres løbende, og at kritiske sikkerhedsrettelser installeres hurtigt.
En god tommelfingerregel er, at internetvendte systemer bør patches inden for 24-48 timer efter en kritisk sikkerhedsopdatering. Intern software kan have en lidt længere cyklus, men “vi opdaterer, når vi har tid” er ikke en acceptabel strategi.
Tip: Sæt automatiske opdateringer til på alle arbejdsstationer og servere, og gennemgå månedligt, om opdateringer faktisk er installeret korrekt. Et enkelt system der sakker bagud, kan fungere som indgangspunkt for et angreb, der spreder sig til hele netværket.
Lag 3: Endpoint Detection and Response (EDR)
Traditionel antivirus genkender kendte trusler baseret på signaturer. Det er ikke nok mod moderne ransomware, der hele tiden ændrer form. EDR-løsninger overvåger i stedet adfærd: et script, der forsøger at omdøbe hundredvis af filer på få sekunder, bliver stoppet, selvom softwaren ikke er set før.
Har din virksomhed Microsoft 365 Business Premium, har du allerede adgang til Microsoft Defender for Business, som er en fuldgyldig EDR-løsning. Mange virksomheder betaler for sikkerhed, de ikke har aktiveret. Tjek om din eksisterende licenspakke inkluderer avanceret beskyttelse, inden du investerer i noget nyt.
Lag 4: Netværkssegmentering og mindst mulige rettigheder
Ransomware spreder sig sideværts i netværket. Hvis alle systemer er forbundet i ét fladt netværk, kan et kompromitteret endpoint potentielt nå alle servere, backupsystemer og fildelinger. Netværkssegmentering opdeler netværket i zoner, så spredningen begrænses.
Kombinér dette med princippet om mindst mulige rettigheder: ingen medarbejder bør have lokale administratorrettigheder til daglig brug. Begræns adgangen til kun det, der er nødvendigt for arbejdsopgaverne. Det reducerer dramatisk, hvilke systemer ransomware kan nå, selv hvis en bruger klikker på det forkerte link.
Lag 5: Beredskabsplan og løbende sikkerhedsscanninger
Forebyggelse er ikke 100% garanteret. Den virkelige forskel mellem virksomheder, der overlever et ransomware-angreb, og dem der ikke gør, er ofte, om de har en testet beredskabsplan. Planen bør beskrive, hvem der kontaktes, hvilke systemer der isoleres først, og hvordan man gendanner data fra backup.
Løbende sårbarhedsscanninger identificerer manglende opdateringer og fejlkonfigurationer automatisk, inden angriberne finder dem. Det er en proaktiv tilgang, der er langt billigere end at reagere på et angreb.
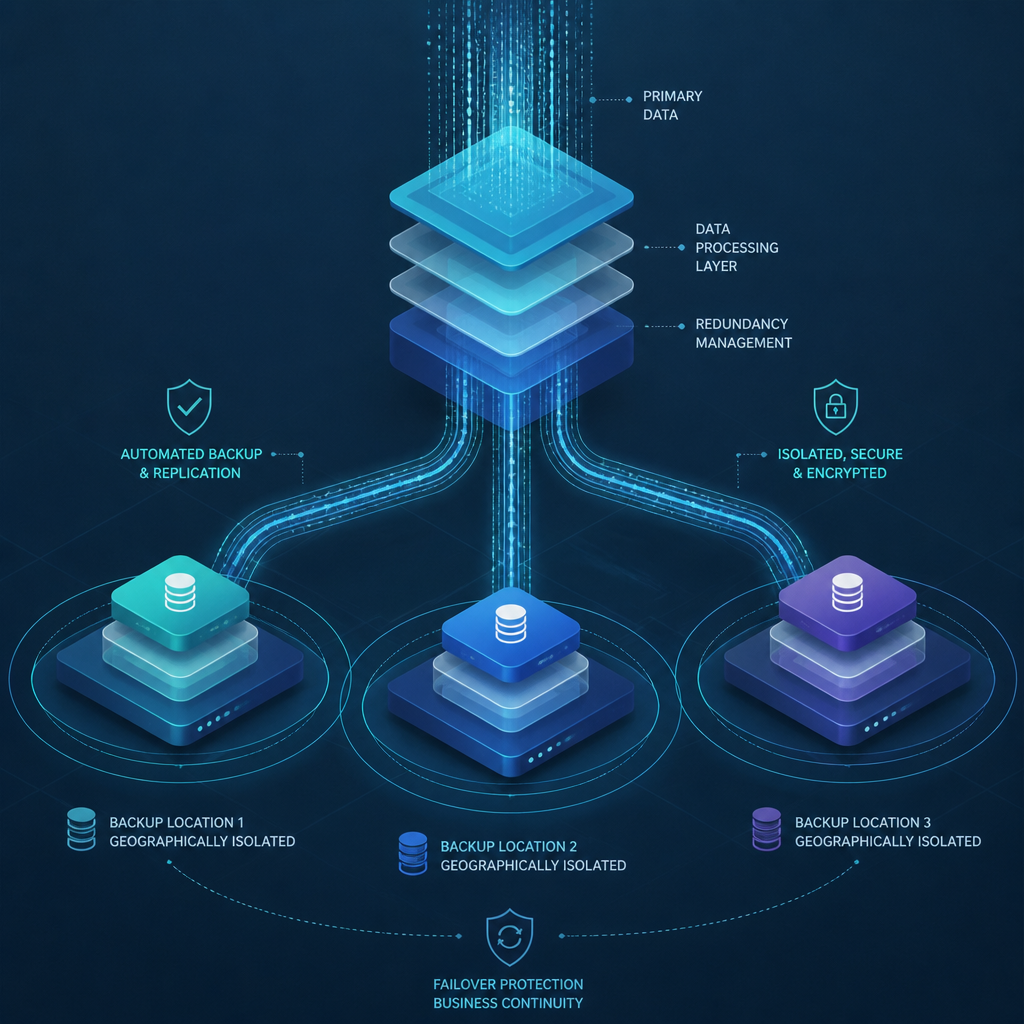
En backup er det ultimative sikkerhedsnet mod ransomware, men kun hvis den er isoleret fra det primære netværk og testes regelmæssigt. En backup, du ikke har testet, er bare en illusion af sikkerhed.
Backup-strategien der rent faktisk virker
3-2-1-reglen er stadig grundlaget for en fornuftig backup-strategi: tre kopier af data, på to forskellige medier, hvoraf én er gemt offsite. Men denne regel er ikke længere tilstrækkelig alene, fordi moderne ransomware-angreb specifikt målretter backup-systemer.
Hackere kortlægger systematisk virksomhedens infrastruktur og venter, til de kan kryptere både produktionsdata og backupper på én gang. Det betyder, at en backup, der er forbundet til det samme netværk, er sårbar på nøjagtig samme måde som de primære data.
Immutable backup: løsningen på krypterede backupper
En immutable backup kan ikke overskrives, slettes eller krypteres, heller ikke af en administrator. Dataene er låst i et bestemt tidsrum, og selv en angriber med fuld administratoradgang kan ikke manipulere dem. Det er den eneste backup-type, der beskytter mod det scenarie, hvor angriberen er inde i netværket og aktivt forsøger at sabotere din gendannelsesstrategi.
Offsite backup til en cloud-løsning eller et fysisk separat datacenter supplerer dette. Vigtigt: test din backup regelmæssigt ved faktisk at gendanne filer fra den. En backup, du aldrig har gendannet fra, kan godt fejle i det øjeblik, du har brug for den.
Tip: Planlæg mindst én gang om kvartalet en test af backup-gendannelse. Gendannelse af et enkelt dokument eller en lille mappestruktur er nok til at bekræfte, at processen virker. Vent ikke til en krise med at opdage, at din backup har fejlet i seks måneder.
Sammenligning af beskyttelsesstrategier
Ikke alle sikkerhedstilgange er ens. Her er en sammenligning af tre reelle tilgange, som danske SMV’er typisk vælger, og hvad de faktisk beskytter imod.
| Tilgang | Hvad den beskytter imod | Vigtige begrænsninger |
|---|---|---|
| Traditionel antivirus og firewall | Kendte malware-signaturer, basis netværkstrafik | Genkender ikke ny eller tilpasset ransomware. Giver falsk tryghed mod avancerede angreb. |
| Microsoft Defender for Business (EDR) | Adfærdsbaseret detektion, ransomware-aktivitet, kompromitterede konti | Kræver korrekt konfiguration og aktiv overvågning for at fungere optimalt. Ikke nok som eneste lag. |
| Fuld lagdelt sikkerhed (MFA + EDR + isoleret backup + awareness-træning) | Kompromitterede konti, ukendt malware, menneskelige fejl, dataødelæggelse | Kræver løbende vedligeholdelse og IT-kompetencer. Er den eneste tilgang, der reelt fungerer mod moderne angreb. |
Medarbejdere: dit største sikkerhedshul eller dit stærkeste værn
Langt størstedelen af sikkerhedsbrud involverer en menneskelig faktor. Det starter typisk med en medarbejder, der klikker på et ondsindet link eller indtaster sine loginoplysninger på en falsk side. Det er ikke et udtryk for dumhed. Det er et udtryk for, at phishing-mails er blevet markant mere overbevisende.
Løsningen er ikke at straffe medarbejdere, men at træne dem systematisk. Awareness-træning, der inkluderer simulerede phishing-angreb, er den mest effektive metode til at reducere risikoen for menneskelige fejl. Medarbejdere, der har klikket på en simuleret phishing-mail og set konsekvenserne i et sikkert miljø, er langt mere opmærksomme fremadrettet.
Hvad en god sikkerhedstræning skal indeholde
Træningen bør ikke være en engangspræsentation, men løbende korte sessioner, der holder emnet aktuelt. Konkrete eksempler på phishing-mails, der ligner virksomhedens egne kommunikationskanaler, er langt mere effektive end generiske eksempler. Lær medarbejderne at genkende mistænkelige afsenderadresser, uventede vedhæftninger og presserende opfordringer til at klikke eller logge ind.
Kombiner træningen med klare procedurer: hvad gør en medarbejder, hvis de opdager en mistænkelig mail eller tror, de har klikket på noget forkert? En klar og enkel rapporteringsprocedure er afgørende. Frygten for at “have gjort noget forkert” må ikke forhindre hurtig rapportering, som kan stoppe et angreb, inden det spreder sig.
IT-Bilens IT-sikkerhedsløsninger kan hjælpe lokale virksomheder i Kalundborg med at opbygge både de tekniske lag og en praktisk sikkerhedskultur, der fungerer i virkeligheden.
Hvad gør du, når angrebet alligevel sker?
Selv med al forebyggelse er der ingen garanti. Angribere finder løbende nye angrebsveje, og et enkelt godt udformet phishing-angreb kan snyde selv den opmærksomme medarbejder. En testet beredskabsplan er derfor ikke et tegn på dårlig sikkerhed, men på professionel IT-håndtering.
De første 30 minutter er afgørende
Når ransomware opdages, er hastighed altafgørende. Isoler straks de berørte systemer fra netværket ved at afbryde netværksforbindelser fysisk eller logisk. Det begrænser spredningen. Kontakt jeres IT-ansvarlige eller ekstern IT-partner med det samme, heller ikke sluk systemerne, da det kan ødelægge beviser og komplicere gendannelsen.
Underret relevante parter: forsikringsselskab (mange cyberforsikringer kræver hurtig anmeldelse), og ved persondata-brud skal Datatilsynet normalt underrettes inden for 72 timer. Betal ikke løsesummen. Der er ingen garanti for, at krypteringsnøglen leveres, og betaling finansierer fremtidige angreb mod andre.
Gendannelse med en testet backup
Her er det, at en isoleret og testet backup er sin vægt værd i guld. En virksomhed med en immutable offsite backup kan typisk gendanne systemer inden for timer til dage, afhængigt af datafangst og systemkompleksitet. En virksomhed uden testet backup kan stå over for ugers nedetid eller permanent datatab.
IT-Bilens netværks- og serverløsninger kan opsættes med redundans og backup-konfigurationer, der reelt holder, hvis uheldet er ude. Det er den type støtte, en lokal IT-partner med kendskab til jeres infrastruktur kan levere, som en generisk cloud-leverandør sjældent kan matche.
Ofte stillede spørgsmål
Hvad er ransomware beskyttelse, og hvad inkluderer det?
Ransomware beskyttelse er en samling af tekniske og organisatoriske tiltag, der tilsammen reducerer risikoen for et vellykket ransomware-angreb og begrænser skaden, hvis et angreb sker. Det inkluderer MFA, opdateret software, EDR-løsninger, netværkssegmentering, isolerede backupper og medarbejdertræning. Ingen enkeltstående løsning er tilstrækkelig alene.
Skal jeg betale løsesummen, hvis min virksomhed rammes af ransomware?
Nej. Betaling garanterer ikke, at du modtager krypteringsnøglen, og den finansierer fremtidige angreb. Fokuser i stedet på at isolere skaden, aktivere din beredskabsplan og gendanne data fra en sikret backup. Kontakt din IT-partner og dit forsikringsselskab hurtigst muligt.
Kan en backup beskytte mod ransomware?
En backup kan hjælpe med at gendanne data efter et angreb, men kun hvis den er korrekt isoleret fra det primære netværk. Moderne ransomware-angreb målretter specifikt backup-systemer. En backup, der er forbundet til det samme netværk, kan krypteres sammen med produktionsdataene. Brug immutable backup og offsite-opbevaring for reel beskyttelse.
Hvor lang tid tager det at komme sig efter et ransomware-angreb?
Det afhænger helt af, om du har en testet, isoleret backup på plads. Med en velfungerende backup-strategi kan gendannelse tage fra timer til et par dage. Uden backup kan det tage uger, eller data kan gå tabt permanent. Virksomheder uden beredskabsplan oplever typisk langt længere nedetid end nødvendigt, fordi de skal improvisere i stedet for at følge en fastlagt procedure.
Er min lille virksomhed i Kalundborg et reelt mål for ransomware?
Ja. Ransomware-grupper scanner automatisk hele internettet for sårbare systemer, uanset virksomhedens størrelse eller geografi. Små virksomheder er attraktive mål, fordi de ofte mangler dedikeret IT-sikkerhed og er mere tilbøjelige til at betale en relativt lav løsesum for at undgå driftsstop. Lokation giver ingen beskyttelse, men de rette IT-sikkerhedstiltag gør.
Hvad er de første skridt, min virksomhed bør tage mod ransomware beskyttelse?
Start med de tiltag, der har størst effekt for mindst ressourceforbrug: aktiver MFA på alle brugerkonti, sørg for at software opdateres løbende, og etablér en isoleret backup-løsning, du har testet. Derefter bør du overveje en EDR-løsning og grundlæggende awareness-træning for dine medarbejdere. En lokal IT-partner som IT-Bilen kan hjælpe med at kortlægge, hvad der mangler i din nuværende opsætning.
Hvad koster et ransomware-angreb en dansk SMV?
Det direkte tab inkluderer nedetid, datatab, gendannelsesomkostninger og eventuel løsesum. De indirekte omkostninger, herunder tab af kundernes tillid, skader på omdømmet og potentielle GDPR-bøder ved databrud, kan overstige de direkte omkostninger. For mange SMV’er er et alvorligt angreb eksistentielt, ikke blot dyrt.
Har du oplevet udfordringer med IT-sikkerhed eller ransomware i din virksomhed, og hvad har hjulpet dig mest? Del gerne dine erfaringer i kommentarfeltet nedenfor.
Referencer
- Rapport om stigende ransomware-angreb i Norden og antallet af ofre
- IT-sikkerhed for små og mellemstore virksomheder i Danmark
- Hvad sker der, når din backup også rammes af ransomware?
- Ransomware beskyttelse for SMV’er: konkrete tiltag der virker
- Datatilsynets vejledning om multifaktorautentifikation (MFA)