En morgen åbner dine medarbejdere deres computere og ser en besked: alle filer er krypteret, og en kriminel gruppe kræver en løsesum i kryptovaluta for at låse dem op igen. Det er et ransomware-angreb, og det rammer ikke kun store koncerner. Ifølge branchedata er små og mellemstore virksomheder særligt attraktive mål, fordi deres ressourcer til IT-sikkerhed typisk er mere begrænsede end i større organisationer. For en virksomhed i Kalundborg-området kan konsekvenserne være katastrofale: tabte kundedata, ugers nedetid og et omdømme, der er svært at genopbygge. Denne artikel giver dig et klart og praktisk overblik over, hvad ransomware er, og hvad du konkret gør, hvis det sker for dig.
Indholdsfortegnelse
- Hurtige pointer
- Hvad er ransomware?
- Sådan virker et ransomware-angreb trin for trin
- Hvem bliver ramt, og hvorfor?
- Hvad gør du, hvis din virksomhed rammes?
- Skal du betale løsesummen?
- Sammenligning af forsvarsmuligheder
- Sådan forebygger du ransomware
- Ofte stillede spørgsmål
- Referencer
Hurtige pointer
| Vigtig pointe | Forklaring |
|---|---|
| Ransomware krypterer dine data | Angriberne låser dine filer og kræver betaling, typisk i kryptovaluta, for at udlevere nøglen til at åbne dem igen. |
| Phishing er den hyppigste indgang | De fleste angreb starter med en medarbejder, der klikker på et ondsindet link eller åbner en vedhæftet fil i en tilsyneladende troværdig e-mail. |
| Backup er din vigtigste livline | En isoleret, regelmæssigt testet backup er det, der afgør, om du kan gendanne dine systemer uden at betale løsepenge. |
| Betal ikke løsesummen | Dansk politi og sikkerhedseksperter fraråder betaling. Der er ingen garanti for, at du får dine data tilbage, og du finansierer fremtidige angreb. |
| SMV’er er særligt udsatte | Kriminelle grupper retter sig bevidst mod virksomheder med begrænsede IT-ressourcer, fordi sikkerheden der ofte er ringere. |
| Angreb kan ligge stille i uger | Malware’en er ofte allerede inde i netværket dage eller uger, inden krypteringen aktiveres. Det betyder, at den kan have nået at inficere dine backupper. |
| Hurtig isolation er det vigtigste første skridt | Når angrebet opdages, skal det inficerede udstyr straks afskæres fra resten af netværket for at begrænse skaden. |
Hvad er ransomware?
Ransomware er en type ondsindet software (malware), der krypterer filer og data på et inficeret system. Offeret mister adgangen til sine egne data, og angriberne kræver en løsesum for at udlevere den krypteringsnøgle, der kan åbne filerne igen. Betalingen sker næsten altid i kryptovaluta, fordi den er svær at spore.
Det, der adskiller ransomware fra anden malware, er kombinationen af teknisk effektivitet og direkte afpresning. Angrebene er ikke kun rettet mod store virksomheder. En lille produktionsvirksomhed i Kalundborg, en lokal detailbutik eller en privatskole er mindst lige så attraktive mål, fordi de sjældent har dedikerede IT-sikkerhedsteams eller robuste beredskabsplaner.
Der findes to primære varianter: den ene krypterer kun dine filer. Den anden, som er blevet mere udbredt, kombinerer kryptering med datatyveri: angriberne truer med at offentliggøre dine data, hvis du ikke betaler. Det kaldes dobbelt afpresning og sætter virksomheder under endnu større pres, fordi et velfungerende backup ikke længere er nok til at undgå skadevirkningerne.
Sådan virker et ransomware-angreb trin for trin
At forstå, hvordan et angreb forløber, er det første skridt mod at forsvare sig effektivt. Et ransomware-angreb følger typisk et forudsigeligt mønster, og hvert trin giver potentielt et vindue til at opdage og stoppe det.
Trin 1: Adgang skabes
Den mest almindelige metode er phishing: en medarbejder modtager en e-mail, der ser ud til at komme fra en bank, en samarbejdspartner eller et offentligt organ. Et klik på et link eller åbning af en vedhæftet fil er nok til at starte infektionen. Andre angrebsveje inkluderer udnyttelse af usikrede fjernadgangsforbindelser (RDP), svage adgangskoder og kendte svagheder i software, der ikke er opdateret.
Trin 2: Malware’en kortlægger dit netværk
Når angriberne er inde, ligger de stille. I timer, dage eller endda uger kortlægger malware’en netværket, identificerer de mest værdifulde filer og spreder sig til backupsystemer og øvrige servere. Det er i denne fase, at mange angreb kunne opdages med den rette overvågning, men uden aktiv logning og alarmsystemer sker det sjældent.
Trin 3: Kryptering aktiveres
Når angriberne er tilfredse med deres kortlægning, aktiveres krypteringen. Alt data låses. En løsesumsnote vises på skærmene med instrukser til betaling. Virksomheden står nu med et akut valg: betale eller gendanne fra backup.
En ransomware-infektion er sjældent en pludselig eksplosion. Den er mere som en stille brand, der ulmer i væggen i ugevis, inden flammerne bryder igennem. Når du ser røgen, er skaden allerede sket.
Hvem bliver ramt, og hvorfor?
En udbredt misforståelse er, at ransomware udelukkende er et problem for store organisationer. Det passer ikke. Ifølge data fra IT-brancheorganisationen er det netop små og mellemstore virksomheder, der ofte rammes af ransomware, fordi deres ressourcer til cybersikkerhed typisk er mere begrænsede end i større organisationer.
Kriminelle grupper opererer i stigende grad som organiserede virksomheder med dedikerede hold til udvikling, angreb og kundeservice (ja, de har decideret support til at hjælpe ofre med at betale). De bruger automatiserede scanningsværktøjer til at identificere sårbare systemer på tværs af hele internettet. Din virksomhedsstørrelse er irrelevant for dem. Det, der tæller, er om du har åbne sårbarheder.
For virksomheder i Kalundborg-området, der måske bruger ældre IT-infrastruktur, ikke har fået opdateret software på et stykke tid, eller som aldrig har fået gennemgået deres netværkssikkerhed, er risikoen reel. Det er ikke paranoia, det er statistik.
Tip: Lad IT-Bilens teknikere gennemgå jeres netværk og systemer for kendte sårbarheder. En forebyggende sikkerhedsgennemgang er langt billigere end en genopbygning efter et angreb. Læs mere om IT-sikkerhed hos IT-Bilen.
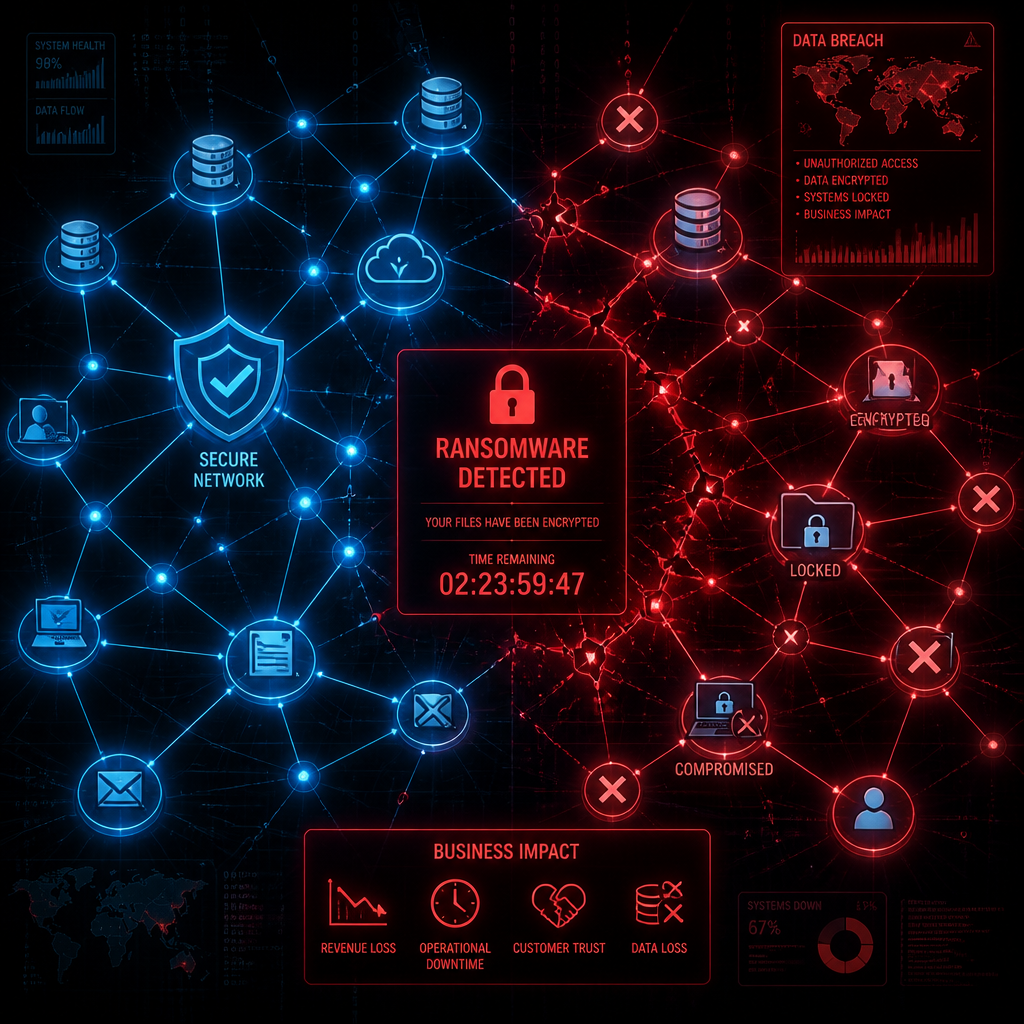
Hvad gør du, hvis din virksomhed rammes?
Når ransomware-angreb opdages, er panik den farligste reaktion. Du har brug for en klar handlingsplan, der kan eksekveres hurtigt og metodisk. Her er, hvad du skal gøre i de første kritiske timer.
Isoler straks det inficerede udstyr
Det allerførste, du gør, er at afskære de ramte maskiner fra resten af netværket. Tag dem offline. Sluk for WiFi og kabelforbindelser. Formålet er at forhindre malware’en i at sprede sig yderligere til maskiner, der endnu ikke er ramt. Hvert sekund tæller her.
Kontakt din IT-leverandør og anmeld til politiet
Ring til din IT-leverandør med det samme. En erfaren IT-partner, der kender jeres systemer, kan hurtigt vurdere skadens omfang og starte genopbygningsprocessen. Anmeld samtidig angrebet til politiet. Landsdækkende Center for It-Kriminalitet (LCIK) indsamler data om ransomware-angreb, og din anmeldelse bidrager til den nationale indsats mod it-kriminalitet.
Vurder dine backup-muligheder
Nu er det tid til at finde ud af, hvilke backupper der er intakte, og hvornår de senest er testet. En af de mest tragiske situationer i et ransomware-angreb er at opdage, at backuppen enten er inficeret, forældet eller aldrig er blevet testet og ikke kan gendannes. Derfor er det afgørende at have en backup-løsning, der er isoleret fra produktionssystemerne.
Kommuniker internt og eksternt
Informér dine medarbejdere om, hvad der sker, og hvad de ikke må gøre (f.eks. forsøge at starte inficerede maskiner igen). Hvis angrebet involverer persondata, har du som udgangspunkt pligt til at anmelde bruddet til Datatilsynet inden for 72 timer. Undersøg, om kunder eller samarbejdspartnere er berørte, og kommuniker proaktivt.
Tip: Skriv jeres beredskabsplan ned på papir og gem den et sted, der ikke er afhængigt af jeres IT-systemer. En beredskabsplan, der kun findes i en krypteret fil på en inficeret server, er ingenting værd, når katastrofen rammer.
Skal du betale løsesummen?
Det korte svar er nej. Det lidt længere svar er stadig nej, men det er værd at forstå hvorfor, fordi presset i situationen kan være ekstremt.
Dansk politi er utvetydige i deres anbefaling: de fraråder betaling af løsepenge. Begrundelsen er todelt. For det første er der ingen garanti for, at du faktisk modtager en fungerende dekrypteringsnøgle, når du har betalt. For det andet sender betaling et signal til de kriminelle om, at du er villig til at betale, hvilket øger risikoen for fremtidige angreb mod netop din virksomhed.
Der er desuden en etisk dimension. Som Anders-Emil Nøhr Kelbæk fra Landsdækkende Center for It-Kriminalitet har formuleret det: betaling er ikke ulovligt, men du bidrager til kriminalitet og motiverer angriberne til at fortsætte.
Den reelle udfordring opstår, når virksomheden ikke har en brugbar backup. I den situation er presset for at betale langt større. Det er præcis derfor, at en robust backup-strategi ikke er et nice-to-have, det er det fundament, som hele din IT-sikkerhed hviler på.
Sammenligning af forsvarsmuligheder
Der er ikke én enkelt løsning, der beskytter dig mod ransomware. Effektiv beskyttelse bygger på lag. Herunder er en sammenligning af de tre vigtigste forsvarsstrategier, deres styrker og begrænsninger.
| Forsvarsstrategi | Hvad det beskytter mod | Begrænsning |
|---|---|---|
| Isoleret backup (3-2-1-reglen) | Giver mulighed for at gendanne data uden at betale løsepenge, selv ved totalt systemnedbruds. Er den vigtigste enkeltforanstaltning. | Beskytter ikke mod datatyveri ved dobbelt afpresning. Gendannelse tager tid og kræver, at backuppen er testet og opdateret. |
| Medarbejderuddannelse og phishing-awareness | Reducerer risikoen for, at ansatte klikker på ondsindede links. Da phishing er den hyppigste angrebsvej, er dette et stærkt forebyggende lag. | Menneskelige fejl kan aldrig elimineres fuldstændigt. Én medarbejder på én dårlig dag er nok. |
| Netværkssegmentering og adgangsstyring | Begrænser malware’ens spredning i netværket. Selv hvis én maskine inficeres, kan skaden holdes lokal. | Kræver teknisk opsætning og løbende vedligehold. Uerfarne brugere omgår ofte segmenteringen ved deling af filer på forkerte måder. |
Sådan forebygger du ransomware
Forebyggelse er ikke et enkelt tiltag. Det er en kombination af tekniske foranstaltninger og gode vaner, der tilsammen gør det markant sværere for angribere at lykkes. Her er de vigtigste:
Hold software og systemer opdaterede
Langt de fleste succesfulde ransomware-angreb udnytter kendte svagheder i software, der ikke er opdateret. Opdateringer er ikke kun nye funktioner, de er sikkerhedsrettelser. Aktivér automatiske opdateringer, og sørg for at styresystemer, programmer og især fjernadgangsværktøjer altid er på seneste version.
Brug stærke adgangskoder og to-faktor-godkendelse
En svag adgangskode på en ekstern fjernadgangsforbindelse (RDP) er en åben dør for angribere. Indfør krav om stærke, unikke adgangskoder på alle konti, og aktivér to-faktor-godkendelse (2FA) overalt, det er muligt, særligt på e-mail, VPN og fjernadgang.
Implementer 3-2-1-backup-strategien
3-2-1-reglen er industristandardens grundregel for backup: tre kopier af dine data, på to forskellige medier, hvoraf én kopi er gemt offline eller offsite. Den offline kopi er den, der redder dig, når de øvrige systemer er krypterede. Test dine backupper regelmæssigt. En backup, der aldrig er testet, er en falsk tryghed.
Træn dine medarbejdere
Phishing fungerer, fordi det udnytter menneskers naturlige tillid og travlhed. En medarbejder, der kan genkende tegn på en phishing-mail, er din stærkeste forsvarslinje. Regelmæssig og konkret træning i at genkende mistænkelige mails og links bør være en fast del af enhver virksomheds IT-sikkerhedskultur.
Overvej managed IT-sikkerhed
For mange SMV’er i Kalundborg er det realistisk ikke muligt at have en intern IT-sikkerhedsspecialist. Det er her, et samarbejde med en lokal IT-partner som IT-Bilen giver mening. Professionel overvågning, hurtig respons og en klar beredskabsplan behøver ikke koste en formue, men det kræver, at nogen er ansvarlige for det. Læs mere om netværksløsninger og sikkerhed hos IT-Bilen.
Ofte stillede spørgsmål
Hvad er forskellen på ransomware og en almindelig virus?
En traditionel virus beskadiger eller sletter filer og spreder sig uden nødvendigvis at kræve betaling. Ransomware er specielt designet til afpresning: den krypterer dine filer og holder dem som gidsler, indtil du betaler. Ransomware er i praksis altid en bevidst kriminel handling med et klart økonomisk motiv.
Kan antivirus-software stoppe et ransomware-angreb?
Antivirus er et vigtigt lag i forsvaret, men det er ikke nok alene. Moderne ransomware er designet til at omgå mange traditionelle antivirusløsninger, særligt hvis den er ny eller tilpasset specielt. Du har brug for en kombination af opdateret software, stærke adgangskoder, medarbejderuddannelse og en robust backup-strategi for at beskytte dig effektivt.
Hvad er dobbelt afpresning ved ransomware?
Dobbelt afpresning betyder, at angriberne ikke bare krypterer dine data, de stjæler dem også inden krypteringen. Derefter truer de med at offentliggøre de stjålne data, typisk på et dedikeret lækage-site, hvis du ikke betaler. Det gør angrebet farligt selv for virksomheder med en god backup, fordi de persondata og forretningshemmeligheder allerede er hos angriberne.
Hvornår skal jeg anmelde et ransomware-angreb til Datatilsynet?
Hvis angrebet har medført et brud på persondatasikkerheden, det vil sige at personoplysninger er gået tabt, er blevet krypteret, eller der er risiko for at de er stjålet, skal du som udgangspunkt anmelde det til Datatilsynet inden for 72 timer efter, at du er blevet opmærksom på bruddet. Undlader du dette, risikerer du bøde. Kontakt din IT-leverandør og eventuelt en juridisk rådgiver, så snart angrebet opdages, for at vurdere forpligtelserne.
Hvad koster et ransomware-angreb en lille virksomhed i praksis?
Udover en eventuel løsesum er de reelle omkostninger for mange SMV’er nedetid, tab af produktivitet, udgifter til genopbygning af systemer, potentielle bøder ved databrud og skadet omdømme. Genopbygning efter et alvorligt angreb kan nemt tage uger. For en lille virksomhed, der ikke har kapacitet til at fungere uden sine IT-systemer, kan et angreb true selve virksomhedens eksistens.
Er det ulovligt at betale løsesummen?
Nej, det er ikke direkte ulovligt at betale løsepenge i Danmark. Men Landsdækkende Center for It-Kriminalitet fraråder det på det kraftigste. Der er ingen garanti for, at du modtager en fungerende dekrypteringsnøgle, og betalingen motiverer angriberne til at fortsætte og udvide deres kriminelle aktiviteter. Brug i stedet ressourcerne på genopbygning fra backup.
Har din virksomhed oplevet et forsøg på et ransomware-angreb, eller har du spørgsmål til, hvordan I bedst beskytter jeres systemer? Del dine erfaringer eller spørgsmål nedenfor, så hjælper vi gerne videre.
Referencer
- Dybdegående gennemgang af ransomware: hvordan det virker og hvad du gør
- CERT.dk: Antal ransomware-angreb når nye højder i 2024-2025
- Dansk politi anbefaler: Betal ikke ransomware-afpresning
- GlobalConnect: Hvad er ransomware-angreb, og hvordan beskytter du dig?
- 9 trin til at beskytte din virksomhed mod ransomware-angreb