Mange virksomheder tror, de har styr på GDPR, fordi de engang udfyldte en cookiepolitik og sendte en e-mail til medarbejderne. Det er ikke nok. GDPR compliance er et løbende arbejde, og Datatilsynet har i 2025 skærpet sin tilsynsindsats med fokus på konkrete dokumentationskrav, AI-behandling af personoplysninger og sikkerhed i leverandørkæden. Får din virksomhed et tilsynsbesøg uden den rette dokumentation, kan det koste dyrt. Her er det præcise overblik over, hvad du som virksomhed i Kalundborg og omegn skal have på plads.
Indholdsfortegnelse
- Hvad er GDPR compliance, og hvem gælder det for?
- Hurtige pointer
- De 7 grundlæggende krav til GDPR compliance
- Databehandleraftaler: Derfor er de ikke valgfrie
- Brud på persondatasikkerheden: 72-timers reglen
- NIS2 og IT-compliance: Det nye lag ovenpå GDPR
- Hvad kræver hvad? GDPR vs. NIS2 vs. ISO 27001
- Datatilsynets fokusområder i 2025
- Praktisk GDPR-tjekliste for SMV-virksomheder
- Ofte stillede spørgsmål
- Referencer
Hvad er GDPR compliance, og hvem gælder det for?
GDPR, den europæiske databeskyttelsesforordning, gælder for alle virksomheder og organisationer, der behandler personoplysninger om EU-borgere. Det betyder, at der ikke er nogen nedre grænse baseret på virksomhedens størrelse: en enkeltmandsvirksomhed med en kundeliste er i udgangspunktet underlagt de samme grundprincipper som en stor koncern.
IT-compliance virksomhed handler i praksis om at dokumentere, at du behandler persondata lovligt, sikkert og med respekt for de registreredes rettigheder. Det handler ikke kun om teknik. Det handler om processer, aftaler og organisatorisk ansvar.
En hyppig fejl hos mindre virksomheder er at betragte GDPR som et engangsprojekt. Det er det ikke. Forordningen kræver løbende vedligeholdelse af dokumentation, vurdering af nye behandlingsaktiviteter og opdatering af aftaler med leverandører.
Hurtige pointer
| Nøgleindsigt | Forklaring |
|---|---|
| Fortegnelse over behandlingsaktiviteter | Næsten alle virksomheder er forpligtede til at føre en skriftlig oversigt over, hvilke personoplysninger de behandler, til hvad og på hvilken hjemmel. |
| Databehandleraftale er obligatorisk | Bruger du en leverandør (fx cloud-software, IT-support eller lønsystem), der behandler persondata for dig, skal der foreligge en skriftlig databehandleraftale. |
| 72-timers anmeldepligt | Sikkerhedsbrud, der involverer personoplysninger, skal som udgangspunkt anmeldes til Datatilsynet senest 72 timer efter opdagelse. Weekender tæller med. |
| Du forbliver dataansvarlig i skyen | Selv om data ligger hos en cloud-udbyder, er du fortsat dataansvarlig. Du kan ikke overdrage ansvaret til leverandøren. |
| Sletningsprocedurer skal dokumenteres | Det er ikke nok at slette data. Du skal have en dokumenteret procedure for, hvornår og hvordan data slettes. |
| NIS2 er trådt i kraft i Danmark | NIS2-direktivet trådte i kraft i Danmark den 1. juli 2025 og stiller skærpede cybersikkerhedskrav til virksomheder i en lang række sektorer. |
| Medarbejdertræning er et krav, ikke en ekstra ydelse | GDPR kræver, at medarbejdere løbende er trænet i korrekt håndtering af personoplysninger. Det er et compliance-krav, ikke blot god praksis. |
Mange virksomheder opdager først hullerne i deres GDPR-setup, når en leverandør beder om dokumentation, eller når de oplever et sikkerhedsbrud. Kom Datatilsynet i forkøbet.
De 7 grundlæggende krav til GDPR compliance
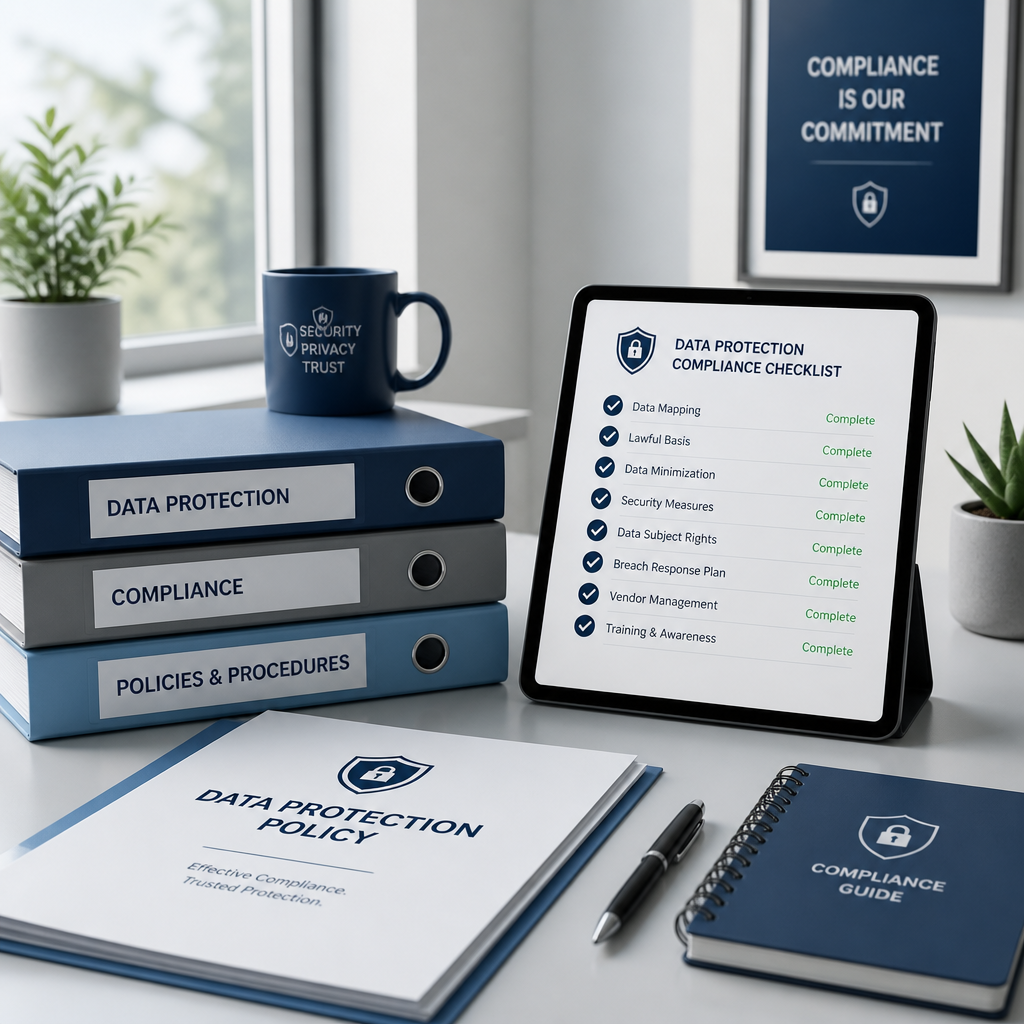
Datatilsynet har i samarbejde med Dansk Erhverv, Dansk Industri og SMVdanmark udarbejdet et vejledningsunivers bygget op om 7 trin, som virksomheder kan følge for at styrke deres databeskyttelse. Her er den praktiske oversættelse til din virksomheds hverdag.
1. Kortlæg dine behandlingsaktiviteter
Start med at identificere, hvilke personoplysninger din virksomhed indsamler og behandler. Det gælder kundedata, medarbejderdata, leverandørdata og eventuelle data på børn eller andre sårbare grupper. Kortlægningen er fundamentet for alt andet.
2. Fastlæg retsgrundlaget for hver behandling
Hver enkelt behandlingsaktivitet skal have et lovligt grundlag, fx samtykke, kontrakt eller legitim interesse. En meget hyppig fejl er at basere al behandling på samtykke, selvom behandlingen reelt er nødvendig for at opfylde en kontrakt. Brug det korrekte retsgrundlag fra starten, da det er svært at ændre bagefter.
3. Udarbejd og vedligehold en fortegnelse
Fortegnelsen er din primære dokumentation over for Datatilsynet. Den skal indeholde formål, kategorier af registrerede, retsgrundlag, eventuelle dataoverførsler til tredjelande og planlagte slettefrister.
4. Sikr privatlivspolitik og cookie-håndtering
Din hjemmeside skal have en privatlivspolitik, der klart forklarer, hvad data bruges til, og hvem den deles med. Cookies kræver forudgående samtykke, undtagen rent teknisk nødvendige cookies. En cookie-banner er ikke nok, hvis den er forudindstillet til “accepter alle”.
5. Lav risikovurderinger
GDPR kræver, at du vurderer risikoen ved dine behandlingsaktiviteter. For behandlinger med høj risiko skal du gennemføre en konsekvensanalyse (DPIA). I praksis gælder det eksempelvis ved indførelse af videovervågning, biometriske data eller overvågning af medarbejderes adfærd.
6. Sørg for tekniske og organisatoriske sikkerhedsforanstaltninger
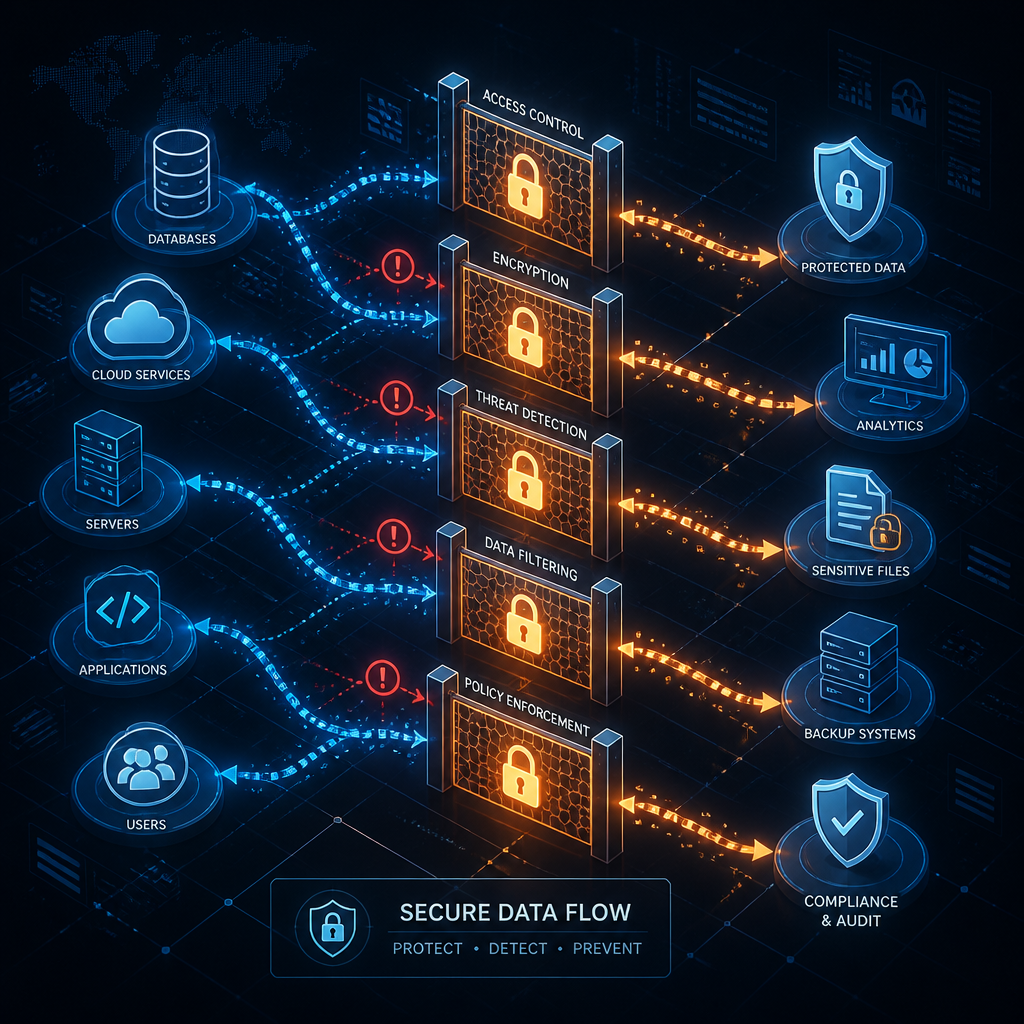
Sikkerhedsniveauet skal stå i rimeligt forhold til risikoen. Det inkluderer adgangsstyring, kryptering, backup-procedurer og opdaterede systemer. En virksomhed, der kører på forældet software, kan ikke dokumentere et passende sikkerhedsniveau.
7. Træn dine medarbejdere løbende
Sikkerhedsforanstaltninger er kun effektive, når medarbejderne forstår og efterlever dem. Det er ikke tilstrækkeligt at sende en e-mail med et link til privatlivspolitikken en gang om året. Løbende træning og klare interne procedurer er et krav.
Tip: Lav en årlig GDPR-gennemgang, hvor I opdaterer jeres fortegnelse, tjekker databehandleraftaler og vurderer om jeres sletningsprocedurer stadig er tidssvarende. Kalender den som en fast begivenhed, ikke noget der sker “når der er tid”.
Databehandleraftaler: Derfor er de ikke valgfrie
Når din virksomhed anvender en leverandør, der behandler personoplysninger på dine vegne, er du forpligtet til at have en skriftlig databehandleraftale. Det gælder dit regnskabsprogram, dit lønsystem, din cloud-lagringsløsning og din IT-leverandør.
En typisk fejl er at tro, at man automatisk er dækket af leverandørens standardvilkår. Det er man ikke nødvendigvis. Aftalen skal opfylde de specifikke krav i GDPR-forordningens artikel 28, herunder at databehandleren kun behandler data efter din instruks, at sikkerheden er tilstrækkelig, og at der er klare procedurer for sletning og sikkerhedsbrud.
Det er dit ansvar at sikre, at personoplysningerne behandles korrekt, selv om de opbevares hos en ekstern leverandør. Ansvaret kan ikke overdrages.
Mange store softwareleverandører tilbyder standardiserede databehandleraftaler, som du accepterer som del af serviceoprettelsen. Kontrollér altid, om disse aftaler rent faktisk lever op til GDPR-kravene, og om de dækker det konkrete brug i din virksomhed. Outsourcer du IT-drift, er det særligt vigtigt at stille præcise krav til din IT-leverandør om, hvordan de håndterer adgang til dine data.
Tip: Opret et enkelt register over alle dine databehandleraftaler med angivelse af leverandørens navn, aftaledato og hvornår aftalen sidst blev gennemgået. Det giver dig hurtigt overblik ved et tilsynsbesøg og viser, at du arbejder proaktivt med compliance.
Brud på persondatasikkerheden: 72-timers reglen
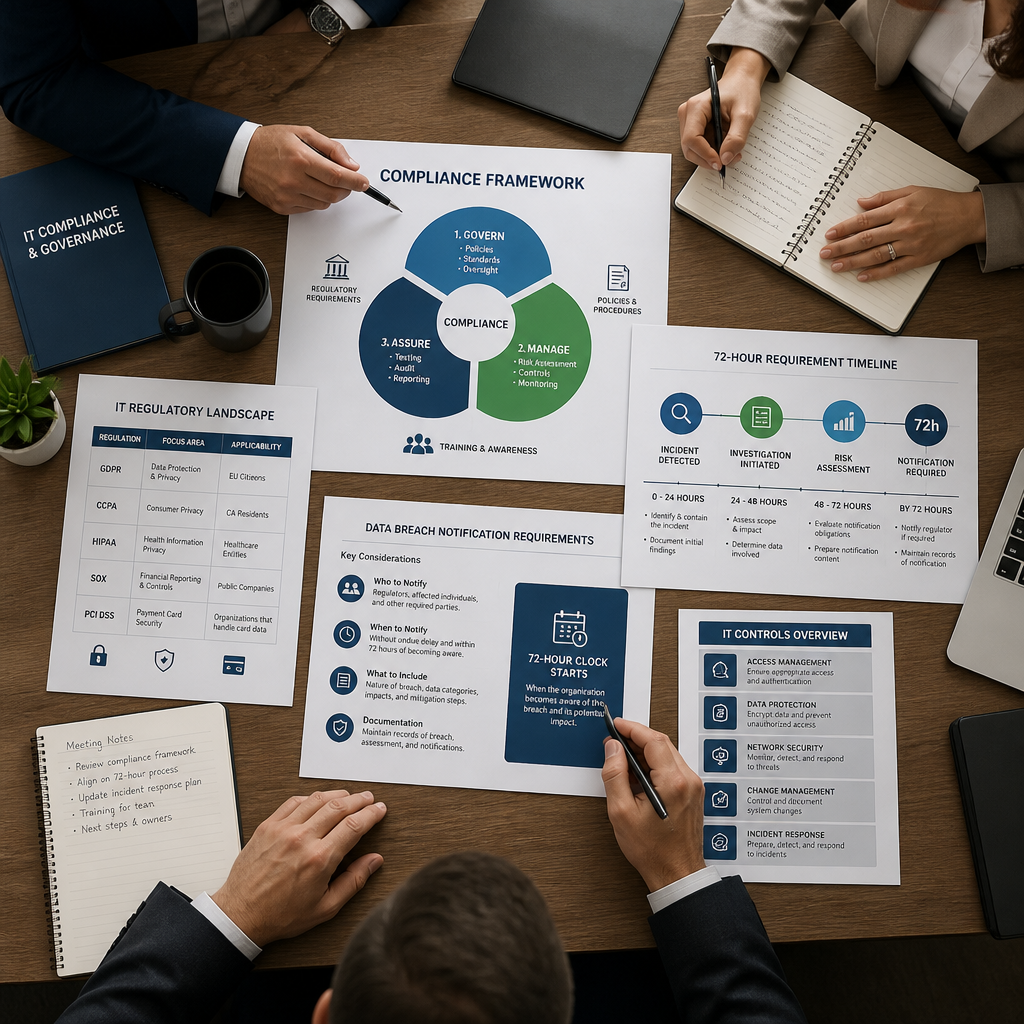
Et brud på persondatasikkerheden skal anmeldes til Datatilsynet uden unødig forsinkelse og om muligt senest inden for 72 timer efter, at du er blevet bekendt med bruddet. Det følger af databeskyttelsesforordningens artikel 33. Weekender og helligdage tæller med i de 72 timer.
Et brud er ikke kun et hackerangreb. Det dækker enhver hændelse, der fører til utilsigtet eller ulovlig tilintetgørelse, tab, ændring, uautoriseret videregivelse af eller adgang til personoplysninger. En bærbar computer med kundedata, der stjæles fra en bil, er et brud. En fejl, hvor en e-mail med CPR-numre sendes til den forkerte modtager, er et brud.
Hvis der er høj risiko for de registrerede, skal de også underrettes direkte i medfør af artikel 34. Det kræver en hurtig vurdering, og det er her, at manglende dokumentation og manglende procedurer kan få fatale konsekvenser.
Hvad skal anmeldelsen indeholde?
Anmeldelsen til Datatilsynet skal som minimum beskrive, hvad der er sket, hvilke kategorier og omtrentlige antal af registrerede og registreringer der er berørt, sandsynlige konsekvenser og de foranstaltninger, der er truffet eller planlagt.
Har du ikke en procedure på plads, inden bruddet sker, vil de 72 timer gå meget hurtigt. Virksomheder, der driver forretning uden et beredskabsplan for sikkerhedsbrud, er reelt dårligt stillet fra det øjeblik en hændelse opstår.
NIS2 og IT-compliance: Det nye lag ovenpå GDPR
Udover GDPR er der et nyt og væsentligt regelsæt, som virksomheder i stigende grad vil mærke til: NIS2-direktivet. I Danmark trådte NIS2 i kraft den 1. juli 2025 og stiller skærpede krav til cybersikkerhed og modstandsdygtighed over for cyberangreb for en bred vifte af sektorer.
NIS2 handler om risikostyring, sikkerhedsimplementering, rapportering og tilsyn. Direktivet udvider kredsen af virksomheder, der er omfattet, og indfører skærpede sanktioner, herunder mulighed for personligt ansvar for ledelsen ved manglende compliance.
NIS2 og leverandørkæden
Et vigtigt element i NIS2 er krav om sikkerhed i forsyningskæden. Det betyder, at din virksomhed ikke blot skal have styr på sin egen IT-sikkerhed, men også skal kunne dokumentere, at leverandørerne lever op til et passende sikkerhedsniveau. Kunder og samarbejdspartnere vil i stigende grad stille krav om dokumenteret sikkerhedsniveau.
NIS2 og GDPR overlapper på afgørende punkter, men er ikke det samme. GDPR handler primært om behandling af personoplysninger. NIS2 handler om cybersikkerhed i bred forstand, herunder beskyttelse af systemer og tjenester, der er kritiske for samfundet.
Hvad kræver hvad? GDPR vs. NIS2 vs. ISO 27001
| Regelsæt/Standard | Primært fokus | Hvem er det relevant for? |
|---|---|---|
| GDPR | Beskyttelse af personoplysninger om EU-borgere. Krav om lovligt retsgrundlag, dokumentation, databehandleraftaler og sikkerhedsforanstaltninger. | Alle virksomheder, foreninger og myndigheder, der behandler personoplysninger, uanset størrelse. |
| NIS2 | Cybersikkerhed og modstandsdygtighed i kritisk infrastruktur og udvalgte sektorer. Krav om risikostyring, hændelsesrapportering og forsyningskædesikkerhed. | Virksomheder inden for sektorer som energi, transport, sundhed, digitale tjenester og en række andre. Trådte i kraft i Danmark 1. juli 2025. |
| ISO 27001 | Internationalt anerkendt standard for styring af informationssikkerhed. Ikke lovkrav, men dokumenterer et højt og systematisk sikkerhedsniveau. | Virksomheder, der ønsker at certificere deres informationssikkerhedsstyring og dokumentere sikkerhedsniveauet over for kunder og myndigheder. |
De tre regelsæt udelukker ikke hinanden. En virksomhed, der er underlagt NIS2, skal fortsat leve op til GDPR, og en ISO 27001-certificering kan understøtte compliance med begge.
Datatilsynets fokusområder i 2025
Datatilsynet offentliggør hvert år deres planlagte fokusområder for tilsynsaktiviteter. For 2025 har Datatilsynet udpeget 8 fokusområder, som betyder øget risiko for virksomheder inden for disse kategorier.
AI og databeskyttelse
Brugen af kunstig intelligens er vokset markant, og Datatilsynet ser udfordringer i manglende opmærksomhed på databeskyttelsesregler ved implementering af AI-løsninger. Som virksomhed bør du gennemføre en GDPR-compliance-vurdering, inden du implementerer AI, træne medarbejdere i korrekt brug og dokumentere beslutninger om AI-udvikling og -anvendelse.
Apps og digital dataindsamling
Datatilsynet vil have fokus på, hvordan apps og digitale løsninger indsamler og videregiver personoplysninger. Kortlæg de data, din virksomhed indsamler via digitale kanaler, og vurder, om indsamlingen er nødvendig og sker med korrekt hjemmel.
Skolefotos og uddannelsesinstitutioner
Særligt relevant for skoler og offentlige uddannelsesinstitutioner: Datatilsynet fokuserer på rollefordeling mellem databehandler (fx fotograf) og dataansvarlig (skolen), samt korrekt håndtering og sletning af skolefotos. Har din skole eller institution styr på disse politikker og procedurer?
Den røde tråd i alle Datatilsynets fokusområder for 2025 er dokumentation. Virksomheder, der kan påvise, at de arbejder proaktivt og systematisk med compliance, er langt bedre stillet end dem, der blot har gode intentioner uden skriftlig dokumentation.
Praktisk GDPR-tjekliste for SMV-virksomheder
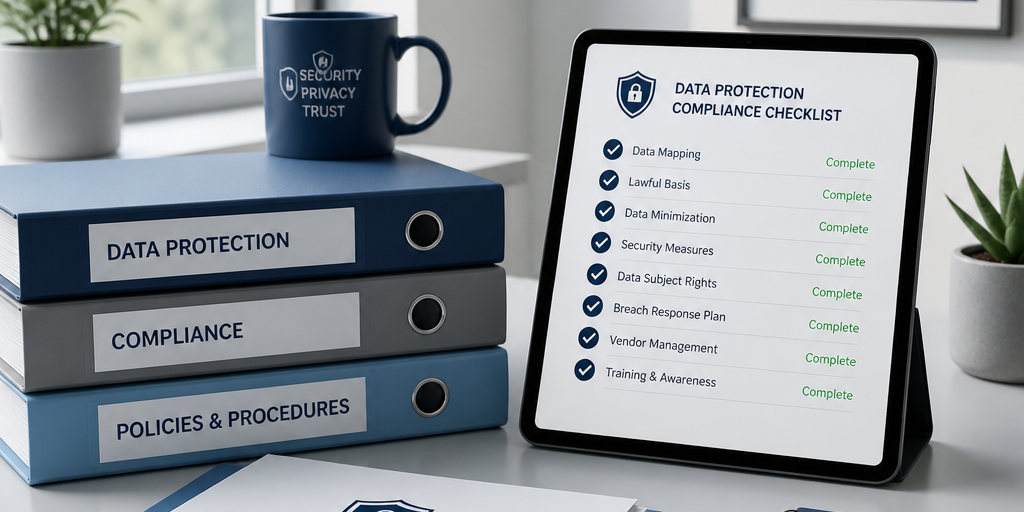
Nedenstående tjekliste er ikke udtømmende, men dækker de mest kritiske punkter for en dansk SMV-virksomhed, der vil sikre et solidt compliance-fundament.
Dokumentation og processer
Har du en opdateret fortegnelse over alle behandlingsaktiviteter? Er retsgrundlaget defineret for hver enkelt behandling? Er der udpeget en ansvarlig person for databeskyttelse internt? Foreligger der en sletningsprocedure, og følges den i praksis?
Leverandørstyring
Er der indgået databehandleraftaler med alle relevante leverandører? Er aftalerne opdaterede og dækkende for den aktuelle brug? Har du stillet krav til IT-leverandøren om sikkerhedsniveau og adgangsstyring?
Teknisk sikkerhed
Er adgangen til systemer med persondata styret via unikke brugerkonti og stærke adgangskoder? Krypteres data under overførsel og hvile? Er der implementeret regelmæssig backup med test af gendannelse? Opdateres software og styresystemer løbende?
Hændelsesberedskab
Er der en skriftlig procedure for håndtering af sikkerhedsbrud? Ved alle relevante medarbejdere, hvad de skal gøre, hvis de opdager et brud? Er der en klar ansvarslinje for, hvem der træffer beslutning om anmeldelse til Datatilsynet?
Hos IT-Bilen hjælper vi virksomheder, skoler og private i Kalundborg med at gennemgå netop disse punkter og omsætte dem til konkrete handlinger. IT-compliance er ikke et engangsbesøg. Det er en løbende opgave, og det er opgaven vi kender godt.
Ofte stillede spørgsmål
Gælder GDPR også for min lille virksomhed med kun få ansatte?
Ja. GDPR gælder for alle virksomheder, der behandler personoplysninger om EU-borgere, uanset størrelse. Det gælder også enkeltmandsvirksomheder. Der er dog visse lettelser, fx er fortegnelsespligten teknisk set undtaget for virksomheder med under 250 ansatte, medmindre behandlingen indebærer en risiko for de registreredes rettigheder, ikke er lejlighedsvis, eller involverer særlige kategorier af data. I praksis vil de fleste SMV-virksomheder alligevel være forpligtede til at føre fortegnelse.
Hvad sker der, hvis min virksomhed ikke overholder GDPR?
Datatilsynet kan udstede påbud, kritik og administrative bøder. Bøder for alvorlige overtrædelser kan i princippet udgøre op til 4 procent af den globale omsætning eller 20 millioner euro, alt efter hvad der er højest. For de fleste SMV-virksomheder er det dog den operationelle og omdømmemæssige skade, der er den reelle risiko ved et tilsynsbesøg eller et offentliggjort brud.
Skal jeg have en databeskyttelsesrådgiver (DPO)?
En databeskyttelsesrådgiver er obligatorisk for offentlige myndigheder, virksomheder der i stor skala behandler særlige kategorier af personoplysninger, og virksomheder der i stor skala overvåger registrerede systematisk. De fleste private SMV-virksomheder er ikke forpligtede til at udpege en DPO, men det kan alligevel give mening at have en intern eller ekstern ansvarlig for databeskyttelsesopgaverne.
Hvad er en databehandleraftale, og hvornår er den nødvendig?
En databehandleraftale er en skriftlig aftale mellem den dataansvarlige (dig) og en leverandør (databehandleren), der behandler personoplysninger på dine vegne. Den er nødvendig, hver gang en ekstern leverandør håndterer persondata for dig, hvad enten det drejer sig om et lønsystem, et CRM-system, IT-support med adgang til dine systemer eller cloud-lagring. Aftalen skal overholde kravene i GDPR-forordningens artikel 28.
Hvad skal jeg gøre, hvis jeg opdager et sikkerhedsbrud?
Du skal straks aktivere din procedure for brud på persondatasikkerheden. Vurder, om bruddet indebærer en risiko for de registrerede. Hvis ja, skal du anmelde det til Datatilsynet inden for 72 timer fra opdagelsestidspunktet, inklusiv weekender og helligdage. Er risikoen høj for de berørte personer, skal disse også underrettes direkte. Dokumentér hele forløbet skriftligt, herunder hvad der skete, hvilke data der var involveret, og hvilke foranstaltninger der blev truffet.
Hvad dækker NIS2, og er min virksomhed omfattet?
NIS2 er et EU-direktiv om cybersikkerhed, som i Danmark trådte i kraft den 1. juli 2025. Direktivet gælder for virksomheder i en lang række sektorer, herunder energi, transport, sundhed, vandforsyning, digital infrastruktur og en række digitale tjenester. Direktivet stiller krav om risikostyring, hændelsesrapportering og sikkerhed i leverandørkæden. Er du i tvivl om, hvorvidt din virksomhed er omfattet, bør du tage fat i en IT-rådgiver med kendskab til NIS2-reglerne.
Kan jeg outsource mit GDPR-ansvar til min IT-leverandør?
Nej. Du kan outsource de tekniske opgaver og rådgivningen til en IT-leverandør, men du forbliver dataansvarlig for alle de personoplysninger, din virksomhed behandler. Det betyder, at ansvaret for korrekt behandling, dokumentation og overholdelse af GDPR fortsat ligger hos dig. Din IT-leverandør kan være en databehandler, men det kræver en korrekt databehandleraftale og klare instruktioner fra din side.
Har du spørgsmål til, hvordan din virksomhed i Kalundborg kan komme i gang med GDPR-compliance, eller ønsker du en konkret gennemgang af jeres nuværende setup? Kontakt IT-Bilen for en uforpligtende snak om jeres IT-compliance.
Skriv gerne en kommentar om, hvad der er din største udfordring med GDPR i hverdagen, eller fortæl, hvilke trin du allerede har taget for at styrke din virksomheds databeskyttelse.
Referencer
- Datatilsynets fokusområder for 2025 og råd til GDPR-compliance
- Datatilsynets GDPR-vejledning for små virksomheder
- Datatilsynets 7 trin til GDPR-compliance for SMV-virksomheder
- Vejledning til anmeldelse af brud på persondatasikkerhed inden for 72 timer
- NIS2-direktivet i Danmark: Krav og ikrafttræden 1. juli 2025