Mange detailbutikker og restauranter i Kalundborg behandler kundernes betalingskortdata, personnumre og loyalitetsoplysninger hver eneste dag. Alligevel er IT-sikkerhed detailhandel stadig et område, der bliver nedprioriteret, fordi ejeren er optaget af alt det andet: varelager, medarbejdere, bookinger og åbningstider. Det er præcis den kombination, kriminelle aktører udnytter. Ifølge Danmarks Statistiks undersøgelse fra 2024 har handel- og transportbranchen det laveste niveau af IT-sikkerhedsforanstaltninger sammenlignet med andre brancher, selv om 90 procent af de små virksomheder i gruppen har mindst ét tiltag. Problemet er ikke fravær af sikkerhed, det er hullerne imellem tiltagene.
Indholdsfortegnelse
- Hurtige pointer
- Hvorfor detailbutikker og restauranter er attraktive mål
- De største trusler du skal kende
- POS- og betalingssystemer: det svageste led
- Netværk og WiFi: adskil gæster fra forretningen
- GDPR og PCI DSS: hvad gælder for din virksomhed
- Sammenligning af tilgange til IT-sikkerhed
- Praktiske trin du kan tage nu
- Ofte stillede spørgsmål
- Referencer
Hurtige pointer
| Vigtig indsigt | Forklaring |
|---|---|
| Handel- og transport har laveste IT-sikkerhedsniveau | Danmarks Statistik viser, at detailbranchen er den branchegruppe med færrest IT-sikkerhedsforanstaltninger, sammenlignet med eksempelvis information og kommunikation. |
| POS-systemer er et primært angrebspunkt | Kasseapparater og betalingsterminaler er ofte baseret på ældre software og hardware, som sjældent opdateres, hvilket gør dem til lette mål. |
| Phishing er fortsat det hyppigste angreb | Angribere udnytter medarbejdernes daglige arbejdsgange, ikke tekniske sårbarheder alene. En enkelt klik på en falsk mail kan åbne døren til hele systemet. |
| Gæste-WiFi skal adskilles fra forretningsnetværket | Kunder og gæster, der bruger dit WiFi, bør aldrig kunne se eller tilgå dine interne systemer, kasser eller kundedatabaser. |
| GDPR og PCI DSS gælder også for dig | Du behandler kortdata og personoplysninger. Manglende compliance kan koste bøder og tab af ret til at modtage kortbetalinger. |
| Backup er ikke valgfrit | Fire ud af fem små danske virksomheder tager backup af data. De der ikke gør, risikerer at miste alt ved et ransomware-angreb. |
| Lokal IT-support gør reaktionstiden kortere | Når din kasse går ned midt i frokostrush, har du ikke tid til at vente på en hotline. En lokal partner som IT-Bilen i Kalundborg kan rykke ud fysisk. |
Hvorfor detailbutikker og restauranter er attraktive mål
Detailbutikker og restauranter håndterer en kombination af data, der er meget attraktiv for cyberkriminelle: kortbetalinger, kundeoplysninger, loyalitetsprogrammer og leverandøraftaler. Det er præcis den type data, angribere systematisk går efter, fordi den kan sælges eller misbruges direkte.
Den anden faktor er ressourcer. En restaurant i Kalundborg har typisk ikke en dedikeret IT-afdeling. Ejeren har hænderne fulde af vagtplaner, råvarekøb og anmeldelser. Det betyder, at sikkerhedsopdateringer udskydes, adgangskoder genbruges, og der aldrig er nogen, der tjekker, om routeren faktisk er konfigureret korrekt.
En tredje faktor er, at mange af disse virksomheder behandler data fra et stort antal kunder dagligt, men anser sig selv for at være for små til at være interessante mål. Det er en farlig antagelse. Automatiserede angreb skelner ikke mellem en stor kæde og en lokal slagter i Kalundborg.
De største trusler du skal kende
Phishing er det hyppigste angreb mod små virksomheder. En medarbejder modtager en e-mail, der ser ud til at komme fra en leverandør, bankforbindelsen eller et leveringsfirma, klikker på et link og afgiver sine login-oplysninger. Derfra er vejen til virksomhedens systemer kort.
Ransomware rammer hårdt og hurtigt
Ransomware er en type malware, der krypterer alle dine filer og kræver betaling for at give dem tilbage. For en restaurant betyder det: ingen adgang til bookingsystemet, ingen oversigt over reservationer, ingen adgang til kassedata. Selv om du betaler, er der ingen garanti for, at du får dine filer tilbage.
Den bedste beskyttelse mod ransomware er en kombination af opdateret software, regelmæssig backup og veluddannede medarbejdere. Backup alene er ikke nok, hvis backuppen er tilsluttet det samme netværk som det angrebne system.
Interne fejl og menneskelige svagheder
Ikke alle sikkerhedshændelser stammer fra udefrakommende angreb. En forhenværende medarbejder, der stadig har adgang til systemerne. Et svagt standardkodeord på kassesystemet, der aldrig er blevet ændret. En telefon med adgang til POS-appen, som er glemt i restauranten. Disse scenarier er mere almindelige end de fleste ejere ønsker at indrømme.
Tip: Gennemgå adgangsrettigheder for alle ansatte mindst én gang om kvartalet. Fjern adgange øjeblikkeligt, når en medarbejder forlader virksomheden, og brug aldrig delte kodeord til fælles systemer.
POS- og betalingssystemer: det svageste led
POS-systemer i detailhandel og restauranter er ofte bygget på ældre teknologi. Det skyldes, at kassesoftware tit er specialfremstillet og sjældent opdateres med samme frekvens som almindelige computere. Det giver angribere en velkendt og jævnligt misbrugt indgang.
Et konkret problem er, at mange POS-systemer kommunikerer over det samme netværk som resten af virksomheden. Det betyder, at en angriber, der får adgang til kassesystemet, potentielt kan bevæge sig videre til bogføringssystemet, kundelisten eller den delte server. Netværkssegmentering, altså at isolere POS-systemet i sit eget netværkssegment, er den mest effektive løsning på dette problem.
Krav til kortbetalinger: PCI DSS
Virksomheder, der modtager kortbetalinger, er underlagt PCI DSS-standarden. Det er ikke blot en teknisk anbefaling, det er et krav fra kortudstederne. Overtrædelse kan i praksis betyde, at din betalingsaftale opsiges, og du mister muligheden for at modtage kortbetalinger. For en restaurant eller butik er det reelt en eksistentiel trussel.
PCI DSS-kravene handler i kernen om at beskytte kortholderdata, begrænse adgangen til betalingssystemer og dokumentere dine sikkerhedsprocedurer. En lokal IT-partner kan hjælpe med at kortlægge, om dine systemer lever op til disse krav, og hvad der skal gøres.
Tip: Bed din IT-leverandør om at gennemgå, om dine betalingsterminaler og POS-software er PCI DSS-kompatible. Spørg specifikt: hvilke data gemmes lokalt, og hvem har adgang til dem?
Netværk og WiFi: adskil gæster fra forretningen
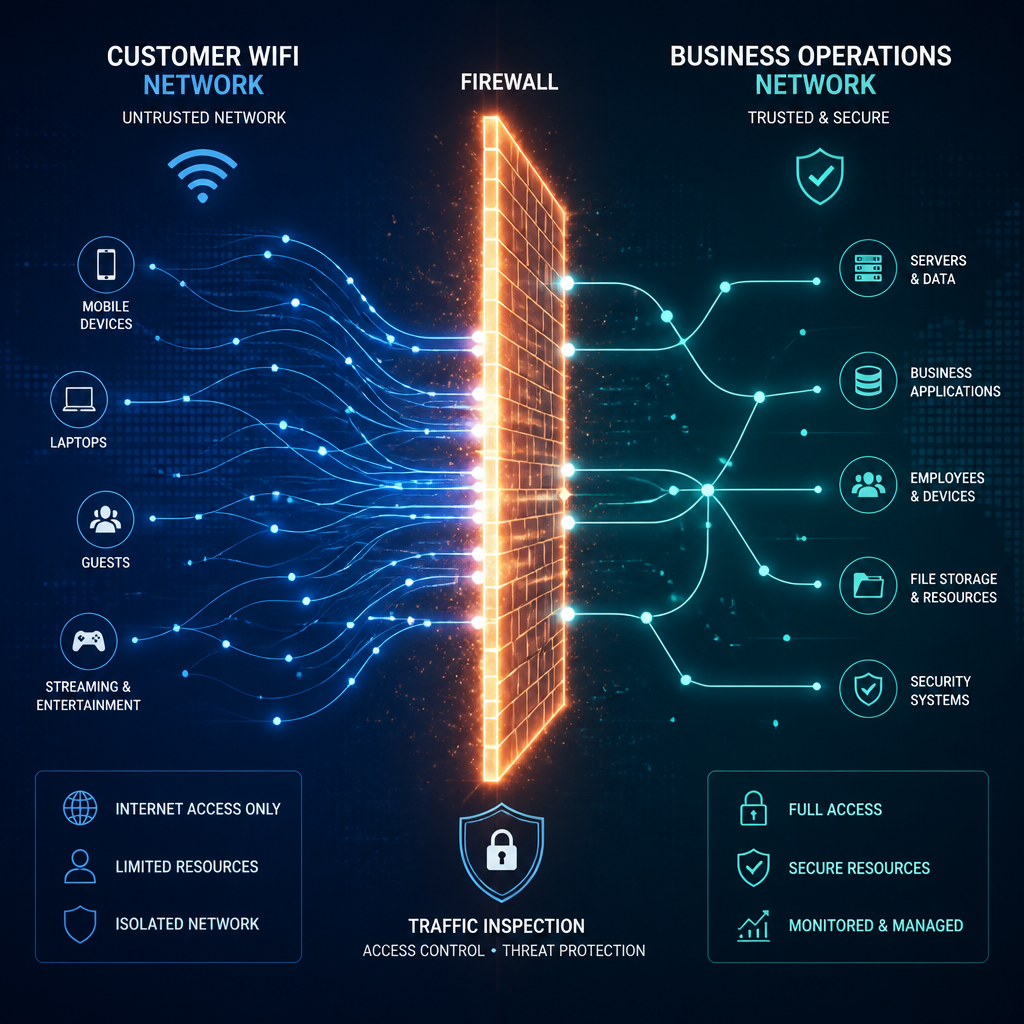
De fleste caféer, restauranter og butikker i Kalundborg tilbyder gratis WiFi til kunderne. Det er en god service, men den skaber et sikkerhedsproblem, hvis gæstenetværket ikke er adskilt fra det interne forretningsnetværk.
Et gæstenetværk, der ikke er korrekt segmenteret, kan give en ondsindet bruger mulighed for at scanne og tilgå interne systemer. Det kræver ikke avancerede hackerfærdigheder. Gratis værktøjer, der er let tilgængelige online, kan bruges til at kortlægge alle enheder på et netværk og angribe sårbare systemer.
Sådan opsættes et sikkert gæstenetværk
Den korrekte opsætning indebærer, at gæstenetværket kører på en separat VLAN (Virtual Local Area Network), som er isoleret fra forretningsnetværket. Det betyder, at gæster kan komme på internet uden nogensinde at kunne se kasseapparatet, den interne server eller POS-systemet.
Routerkonfiguration er kernen i denne opsætning, og det er en opgave, der kræver faglig viden. En forkert konfigureret router med standardkodeord og åbne porte er en af de hyppigste årsager til IT-sikkerhedshændelser i små virksomheder. IT-Bilen tilbyder netværksopsætning og konfiguration til virksomheder i Kalundborg, der ønsker en korrekt og dokumenteret løsning.
GDPR og PCI DSS: hvad gælder for din virksomhed
Mange ejere af detailbutikker og restauranter tror, at GDPR kun gælder for store virksomheder med mange kunder. Det er forkert. Hvis du gemmer e-mailadresser til nyhedsbrev, håndterer en gæste- eller reservationsliste, eller logger køb via et loyalitetsprogram, behandler du personoplysninger og er dermed underlagt GDPR.
I praksis betyder det, at du skal kunne dokumentere, hvilke data du gemmer, hvor lang tid du gemmer dem, og hvem der har adgang. Du skal også have en procedure for, hvad du gør, hvis data bliver kompromitteret, og du er forpligtet til at underrette Datatilsynet inden for 72 timer ved et databrud, der udgør en risiko for de berørte.
Hvad IT-sikkerhed og compliance hænger sammen
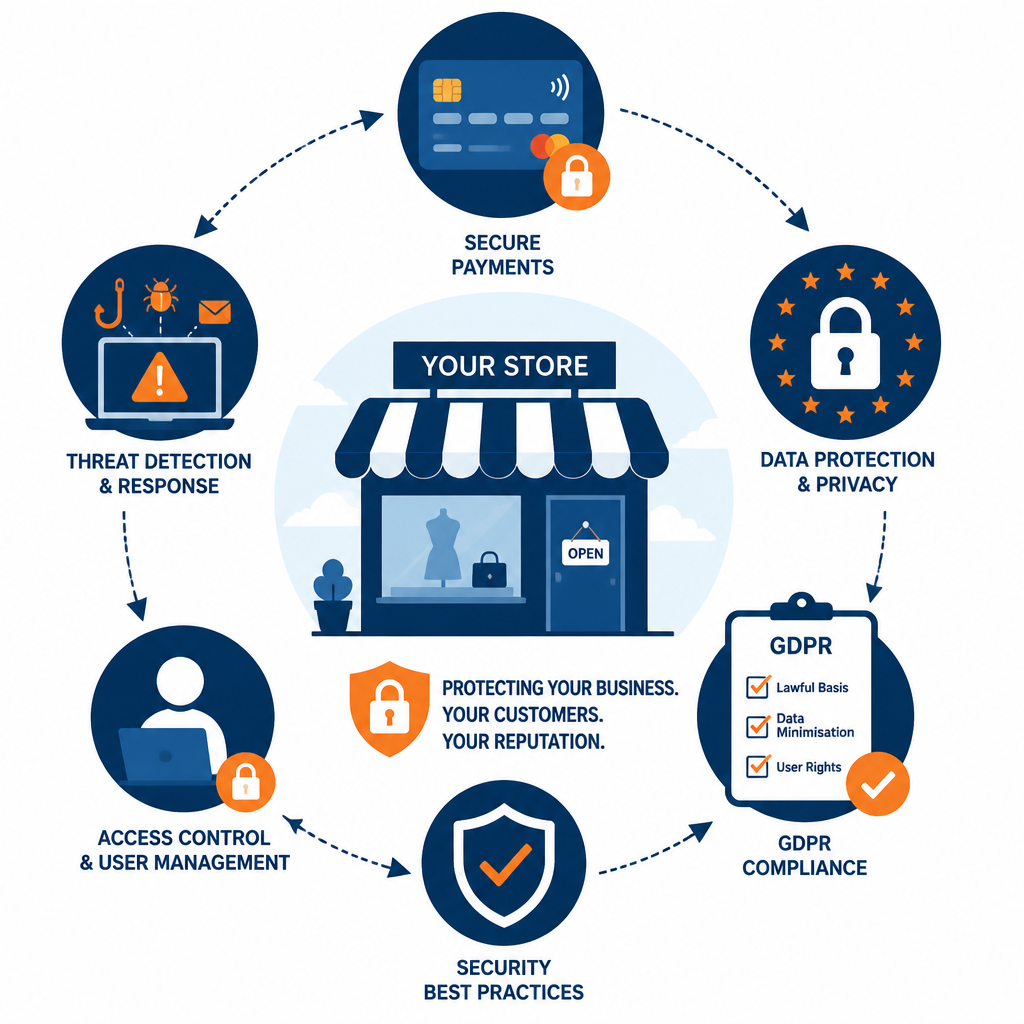
Compliance og IT-sikkerhed er ikke to adskilte emner. En stærk IT-sikkerhedspraksis er fundamentet for at kunne overholde GDPR. Krypteret backup, adgangskontrol, netværkssegmentering og dokumentation er alle tekniske tiltag, der understøtter din juridiske forpligtelse.
En detailvirksomhed, der behandler kortdata og kundeoplysninger uden dokumenterede IT-sikkerhedsforanstaltninger, er ikke blot teknisk sårbar. Den er også juridisk eksponeret over for tilsynsmyndigheder og kortudstedere.
IT-Bilen tilbyder IT-sikkerhed og compliance-løsninger til virksomheder i Kalundborg og omegn, herunder rådgivning om GDPR-krav og dokumentation af sikkerhedsprocedurer.
Sammenligning af tilgange til IT-sikkerhed
Mange ejere er usikre på, hvilken model der passer bedst til en lille detailvirksomhed eller restaurant. Her er en direkte sammenligning af de tre mest brugte tilgange.
| Tilgang | Fordele | Ulemper |
|---|---|---|
| Gør-det-selv (ejer håndterer alt) | Ingen løbende udgift til ekstern partner. Du kender dine egne systemer. | Manglende faglig viden fører til huller. Opdateringer glemmes. Ingen reaktion ved angreb uden for åbningstid. |
| Landsdækkende IT-udbyder (f.eks. it-support.dk eller netcompany.dk) | Bred kapacitet og specialisering. Eventuelt dedikerede sikkerhedshold. | Lav prioritet til små kunder. Ingen fysisk udrykning lokalt i Kalundborg. Reaktionstid kan være lang. Upersonlig service. |
| Lokal IT-partner (IT-Bilen, Kalundborg) | Fysisk udrykning samme dag. Kender de lokale virksomheders behov og systemer. Personlig kontakt og fast relation. Kombination af fjernsupport og on-site support. | Mindre organisation end de store udbydere. Kræver aktiv kommunikation om behov. |
Konklusionen er klar: for en butik eller restaurant i Kalundborg, hvor et kasseapparat, der går ned, koster penge for hvert minut, er lokal tilstedeværelse og hurtig reaktionstid afgørende faktorer. En landsdækkende hotline kan ikke møde op fysisk.
Praktiske trin du kan tage nu
IT-sikkerhed behøver ikke at starte med et omfattende projekt. Mange af de mest effektive tiltag er relativt enkle at implementere og koster ikke meget. Det vigtige er at komme i gang i stedet for at vente på det perfekte tidspunkt.
Trin 1: Opdater software og firmware
Systematisk opdatering af software var i 2024 det mest udbredte IT-sikkerhedstiltag blandt små danske virksomheder, ifølge Danmarks Statistik. Det er ikke tilfældigt. Langt de fleste succesfulde angreb udnytter kendte sikkerhedshuller, der allerede er lukket i de nyeste versioner af softwaren. Hold Windows, POS-software, router-firmware og antivirusprogrammer opdateret, og aktivér automatiske opdateringer, hvor det er muligt.
Trin 2: Indfør stærke kodeord og tofaktorautentificering
Brug unikke kodeord på minimum 12 tegn til alle forretningssystemer, og aktivér tofaktorautentificering på kritiske systemer som e-mail, bogføring og betalingsplatforme. Brug en kodeordshåndtering frem for at skrive kodeord ned på papir eller genbruge dem på tværs af tjenester.
Trin 3: Opsæt backup og test den
Backup, der aldrig er testet, er ikke backup. Det er et falsk tryghedssignal. Sæt en plan op for daglig automatisk backup, og verificer én gang om måneden, at filerne faktisk kan gendannes. Opbevar en kopi off-site eller i en separat cloud-konto, der ikke er tilsluttet det lokale netværk.
Trin 4: Træn dine medarbejdere
Medarbejdere er det første forsvarslag. De skal vide, hvordan en phishing-mail ser ud, hvad de skal gøre, hvis de er i tvivl om en e-mail, og hvem de skal kontakte, hvis de opdager noget mistænkeligt. Selv en kort gennemgang på 20 minutter ved et personalemøde kan gøre en markant forskel.
IT-Bilen tilbyder udekørende IT-support til virksomheder i hele Kalundborg Kommune, herunder gennemgang og opsætning af sikkerhedsløsninger på stedet.
Tip: Lav en simpel nødplan for det tilfælde, at dit kassesystem eller netværk går ned. Hvem ringer du til? Hvad gør du med betalinger i mellemtiden? En enkel plan på ét A4-ark kan spare dig for meget panik i en akut situation.
Ofte stillede spørgsmål
Hvad er de vigtigste IT-sikkerhedstiltag for en lille butik eller restaurant?
De vigtigste tiltag er: opdateret software og firmware, stærke og unikke kodeord med tofaktorautentificering, adskilt gæste-WiFi, regelmæssig backup der testes, og grundlæggende medarbejdertræning i at genkende phishing. Disse fem tiltag dækker langt de fleste angrebsvektorer, som rammer små virksomheder i detailbranchen.
Er min restaurant eller butik virkelig et mål for cyberkriminelle?
Ja. Automatiserede angreb scanner internettet kontinuerligt for sårbare systemer uden hensyn til virksomhedsstørrelse. Det er ikke nødvendigvis dig specifikt, angriberne går efter. Det er dine betalingsdata, dine kundeoplysninger og din manglende IT-sikkerhed, der gør din virksomhed attraktiv.
Hvad koster et IT-sikkerhedsbrud for en lille virksomhed?
Omkostningerne ved et databrud inkluderer tabt omsætning under nedetid, eventuelle bøder fra Datatilsynet ved GDPR-overtrædelser, udgifter til genopretning af systemer og data, og tab af kundernes tillid. For en lille butik eller restaurant kan kombinationen af disse faktorer udgøre en eksistentiel trussel mod forretningen.
Hvad er forskellen på GDPR og PCI DSS?
GDPR er EU-lovgivning, der regulerer behandling af alle former for personoplysninger, herunder kundenavne, e-mailadresser og reservationsdata. PCI DSS er en branchestandard fastsat af kortudstederne, der specifikt handler om beskyttelse af betalingskortdata. Begge gælder for dig, hvis du gemmer kundeoplysninger og modtager kortbetalinger.
Hvordan ved jeg, om mit netværk er korrekt segmenteret?
Den enkle test: forbind din telefon til gæste-WiFi og forsøg at tilgå din kassecomputer eller interne server. Kan du se eller nå nogen af de interne enheder, er netværket ikke korrekt segmenteret. Den sikre løsning kræver konfiguration af separate VLAN på din router, og det er en opgave, du bør overlade til en IT-fagperson frem for at forsøge dig frem selv.
Kan jeg som lille virksomhed selv håndtere IT-sikkerhed uden ekstern hjælp?
For de mest grundlæggende tiltag, som opdateringer og kodeord, ja. Men for netværkskonfiguration, backup-løsninger, PCI DSS-compliance og aktiv overvågning er det realistisk set nødvendigt med ekstern hjælp. Det gælder især for virksomheder uden en dedikeret IT-medarbejder. En lokal partner, der kender din opsætning, er her klart at foretrække frem for at ringe til en generisk hotline.
Har du selv erfaringer med IT-sikkerhedsudfordringer i din butik eller restaurant i Kalundborg? Del gerne dine erfaringer eller spørgsmål i kommentarerne nedenfor.